Blog
Cloud-Native Insights & Expertise

Entdecken Sie unsere neuesten Artikel über Cloud-Native Technologien, Kubernetes, DevOps und moderne Software-Entwicklung. Von praktischen Tutorials bis hin zu tiefgreifenden Analysen.

Neueste Blog-Posts

Bleiben Sie auf dem Laufenden mit unseren aktuellsten Artikeln über Cloud-Native Technologien, Kubernetes und DevOps.

1242 Beiträge

Wenn der Scoreanbieter selbst zum Risiko wird

Wenn der Scoreanbieter selbst zum Risiko wird

Am 1. Oktober 2025 wurde ein Datenschutzvorfall bekannt, der das Vertrauen in die digitale Bonitätswirtschaft weiter erschüttert: Die Schufa-Tochter **Forteil**, Betreiber des Dienstes **Bonify**, hat bestätigt, dass **Unbefugte Zugriff auf Identifikationsdaten von Nutzer:innen** hatten. Es handelt sich nicht um abstrakte Metadaten oder technische Logs – sondern um reale, personenbezogene Daten: **Ausweisdokumente, Adressen, Fotos und Videoaufnahmen**, aufgenommen im Rahmen des **Videoident-Verfahrens**.
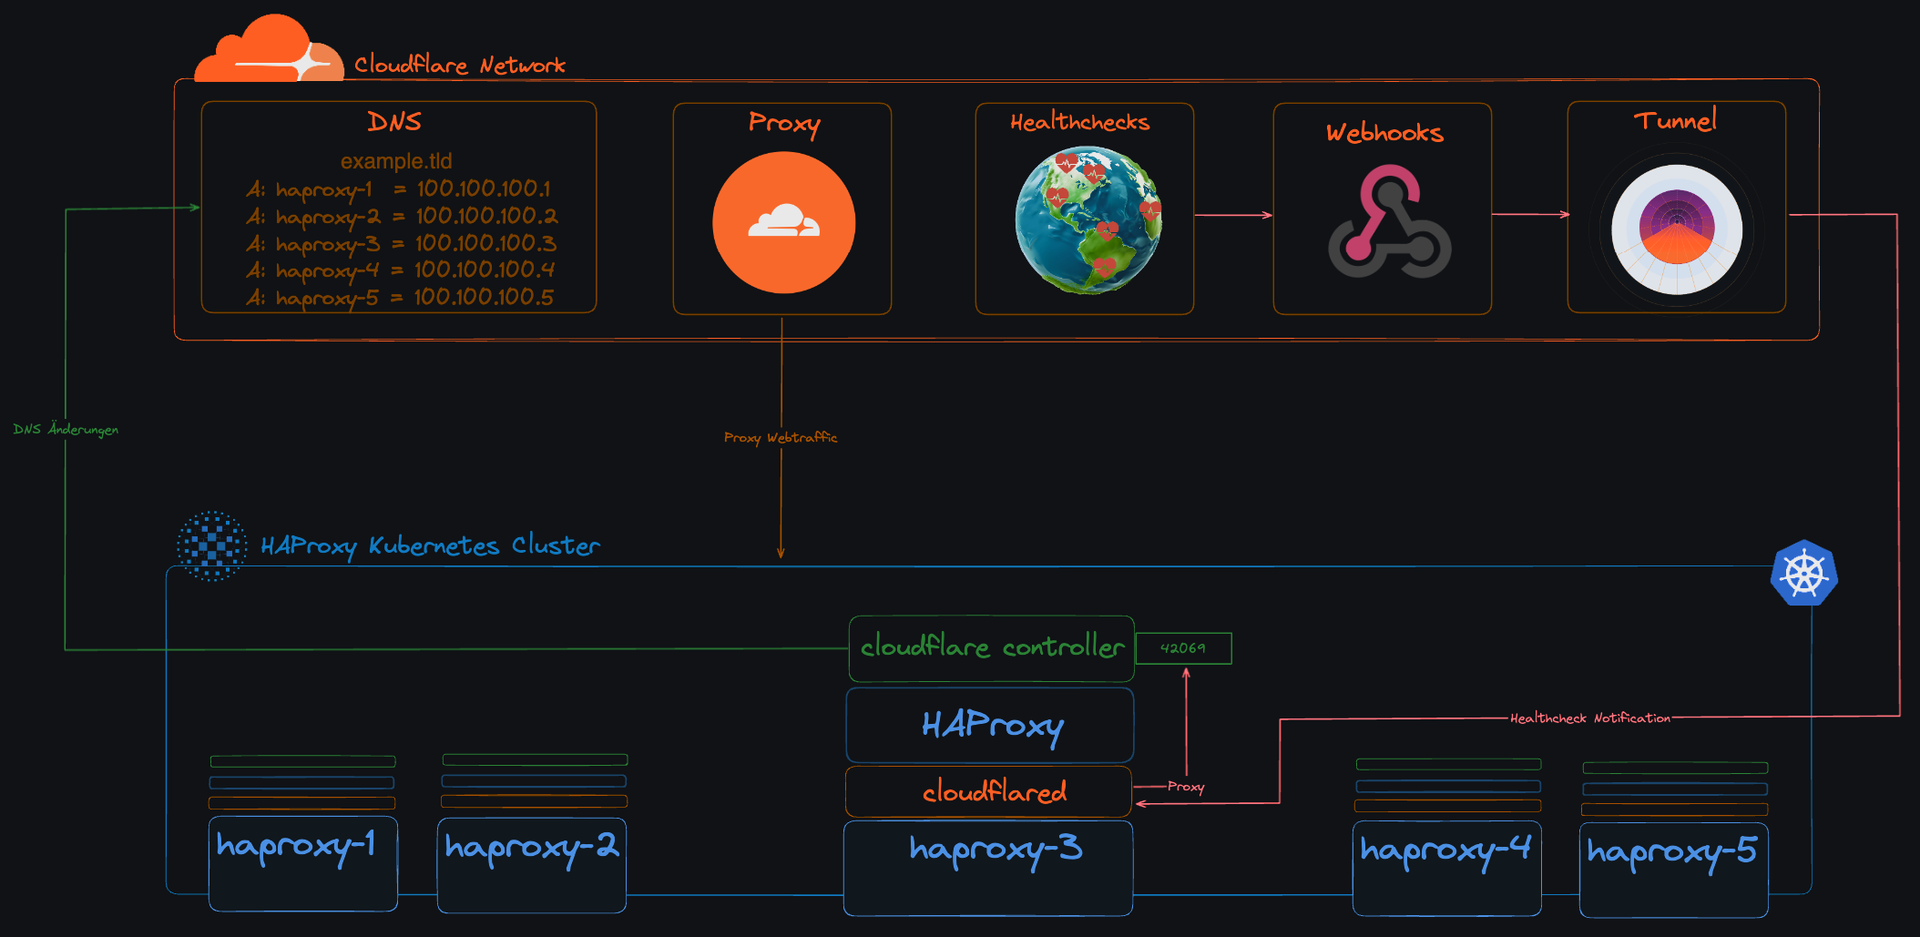
Smartes Load Balancing mit Cloudflare Healthchecks: Effizient, robust und kostengünstig

Smartes Load Balancing mit Cloudflare Healthchecks: Effizient, robust und kostengünstig

Cloudflare ist längst mehr als nur ein CDN-Anbieter. Neben Performance-Optimierung und Sicherheitsfeatures bietet die Plattform zahlreiche Tools, die sich kreativ einsetzen lassen, um individuelle Anforderungen in modernen Infrastruktur-Setups zu lösen – ohne zwangsläufig auf die kostenpflichtigen Enterprise-Features zurückgreifen zu müssen.

Der Digital Networks Act (DNA): Europas Konnektivitätsreform mit Sprengkraft

Der Digital Networks Act (DNA): Europas Konnektivitätsreform mit Sprengkraft

Mit dem **Digital Networks Act (DNA)** bereitet die EU eine der tiefgreifendsten Reformen ihres Telekommunikationssektors vor. Ziel ist es, die regulatorische Fragmentierung zu überwinden, Investitionen in zukunftsfähige Netzinfrastrukturen zu beschleunigen und Europas digitale Wettbewerbsfähigkeit auf globaler Ebene zu stärken.

OpenAI und Nvidia: 100 Milliarden Dollar für das KI-Wettrüsten

OpenAI und Nvidia: 100 Milliarden Dollar für das KI-Wettrüsten

Die Meldung von Reuters schlägt Wellen: Nvidia plant, bis zu 100 Milliarden US-Dollar in OpenAI zu investieren. Ein Schritt, der nicht nur durch seine schiere Dimension beeindruckt, sondern auch durch die Struktur des Deals. Nvidia will nicht nur Kapital einbringen, sondern zugleich die notwendige Hardware liefern – und damit die Grundlage für OpenAIs künftige Rechenzentren sichern.

Der große Unterschied: Warum MSPs Zukunft haben

Der große Unterschied: Warum MSPs Zukunft haben

Hyperscaler haben die digitale Welt geprägt wie kaum ein anderes Modell. Mit dem Versprechen unbegrenzter Skalierung, globaler Verfügbarkeit und scheinbar unendlicher Innovation haben sie eine ganze Generation von IT-Strategien dominiert. Doch schaut man genauer hin, bleibt von dieser Erzählung wenig übrig: Das Geschäftsmodell der Hyperscaler basiert bis heute fast ausschließlich auf dem Verkauf von Hardware – Compute, Storage, Netzwerktraffic. Schick verpackt, global distribuiert, in APIs gegossen, aber im Kern immer noch dieselbe Logik: Du mietest Maschinen.

Kubernetes als Betriebssystem der Cloud

Kubernetes als Betriebssystem der Cloud

Wenn wir heute über digitale Souveränität und moderne IT-Infrastrukturen sprechen, führt kein Weg mehr an Kubernetes vorbei. Innerhalb weniger Jahre hat sich das Open-Source-Projekt vom Orchestrator für Container zu einem De-facto-Standard entwickelt, der in seiner Bedeutung durchaus mit dem Linux-Kernel vergleichbar ist. Wer verstehen will, warum, muss sich die Architektur ansehen – und die Parallelen ernst nehmen.

Cloud-native Softwareentwicklung

Cloud-native Softwareentwicklung

Cloud-native Softwareentwicklung ist mehr als ein Methodenbaukasten. Sie beschreibt ein Paradigma, das Anwendungen so gestaltet, dass sie in hochdynamischen Infrastrukturen zuverlässig funktionieren – Umgebungen, in denen Server, Datenbanken und Netzwerke nicht mehr statisch existieren, sondern per API bereitgestellt und wieder entfernt werden können.

Microsoft Entra ID - Die gefährlichste Sicherheitslücke

Microsoft Entra ID - Die gefährlichste Sicherheitslücke

Am 18. September berichtete *golem.de* über eine Sicherheitslücke in **Microsoft Entra ID**, die von dem Sicherheitsforscher Dirk-Jan Mollema entdeckt und als „wohl bedeutendste Entra-ID-Sicherheitslücke" seiner Laufbahn bezeichnet wurde. Registriert als **CVE-2025-55241** und mit einem **CVSS-Score von 9,0** als kritisch eingestuft, zeigt der Fall exemplarisch, wie verwundbar zentrale Identitäts- und Zugriffsplattformen sein können.

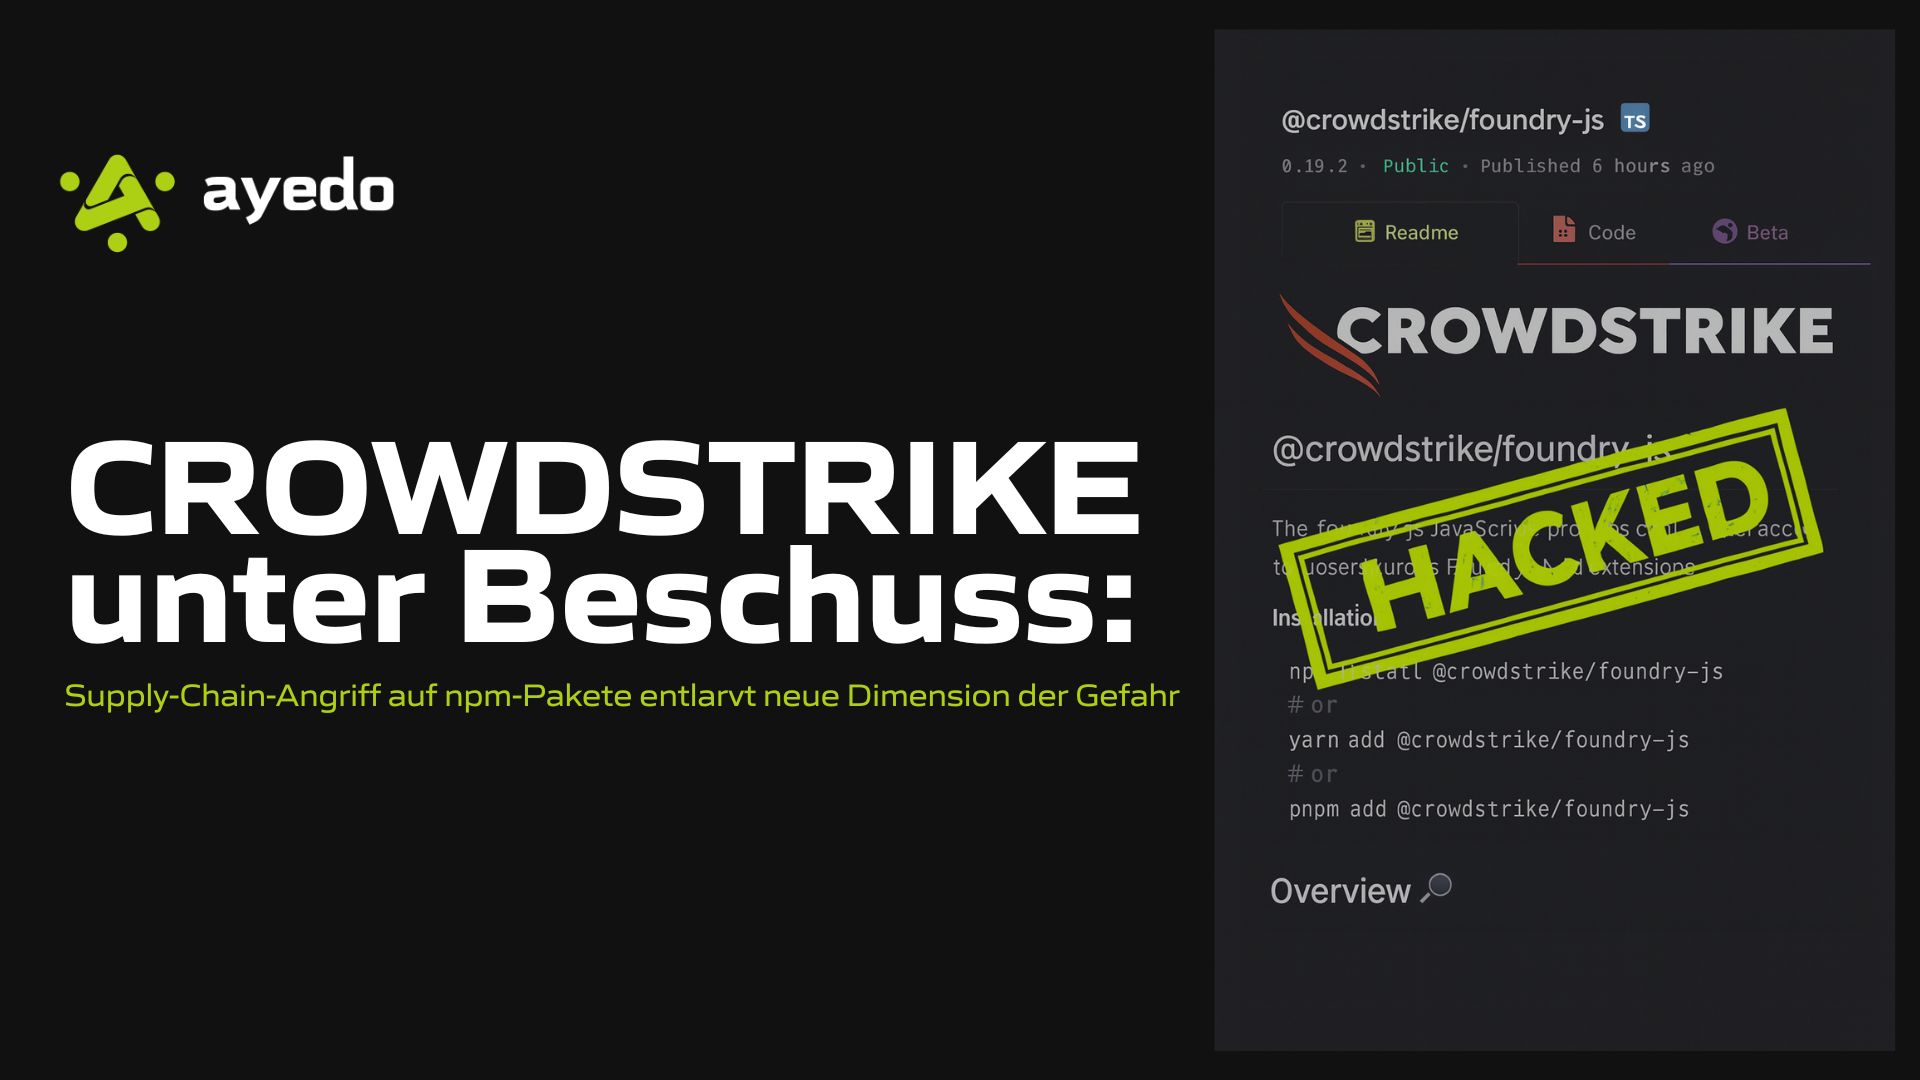
CrowdStrike unter Beschuss: Supply-Chain-Angriff auf npm-Pakete entlarvt neue Dimension der Gefahr

CrowdStrike unter Beschuss: Supply-Chain-Angriff auf npm-Pakete entlarvt neue Dimension der Gefahr

\nDie Nachricht schlägt hohe Wellen: Mehrere npm-Pakete von CrowdStrike – einem Unternehmen, das eigentlich für Sicherheit und Schutz bekannt ist – wurden kompromittiert. Was nach einer Randnotiz klingt, ist in Wahrheit ein massiver Weckruf für die gesamte Softwareindustrie. Es handelt sich um eine Fortsetzung der **„Shai-Halud"-Kampagne**, die bereits im Rahmen des **Tinycolor-Angriffs** aufgefallen war.

Chat Control: Von der DSGVO zur Massenüberwachung – Europas gefährlicher Kurswechsel

Chat Control: Von der DSGVO zur Massenüberwachung – Europas gefährlicher Kurswechsel

Die Europäische Union steht kurz davor, einen der tiefgreifendsten Eingriffe in die digitale Privatsphäre seit Bestehen des Internets zu beschließen. Der Gesetzesentwurf zur sogenannten „Chat Control", offiziell die „Verordnung zur Prävention und Bekämpfung des sexuellen Missbrauchs von Kindern", klingt auf den ersten Blick nach einem notwendigen Schutzinstrument. Doch in Wahrheit verbirgt sich dahinter ein Vorhaben, das nicht nur verschlüsselte Kommunikation untergräbt, sondern Grundrechte von Hunderten Millionen EU-Bürgern infrage stellt.

NPM unter Beschuss: Supply-Chain-Angriff auf das Fundament der Softwareentwicklung

NPM unter Beschuss: Supply-Chain-Angriff auf das Fundament der Softwareentwicklung

Seit dem 8. September liegen konkrete Hinweise vor, dass eine Reihe extrem weit verbreiteter NPM-Pakete – darunter *debug*, *chalk*, *ansi-styles*, *supports-color* und weitere zentrale Bausteine des Node.js-Ökosystems – kompromittiert wurden; der Maintainer wurde laut öffentlicher Darstellung per Phishing auf eine gefälschte NPM-Support-Domain hereingelegt, woraufhin neue, präparierte Versionen veröffentlicht wurden, die in Summe über das gesamte Set betrachtet wöchentlich Milliardenfach gezogen werden und damit in praktisch jede moderne Frontend-, Backend- und CI/CD-Pipeline diffundieren können.

Meta, Microsoft und die Illusion der „Superintelligenz für alle"

Meta, Microsoft und die Illusion der „Superintelligenz für alle"

Ende Juli 2025 veröffentlichte Meta seine aktuellen Quartalszahlen – und neben den starken Umsätzen (22 % Wachstum auf 47,52 Mrd. US-Dollar, Gewinnsteigerung um 36 % auf 18,34 Mrd. US-Dollar) präsentierte Mark Zuckerberg vor allem eine Botschaft: Die „Superintelligenz" sei in greifbarer Nähe. Meta wolle „eine persönliche Superintelligenz für alle Menschen der Welt schaffen".

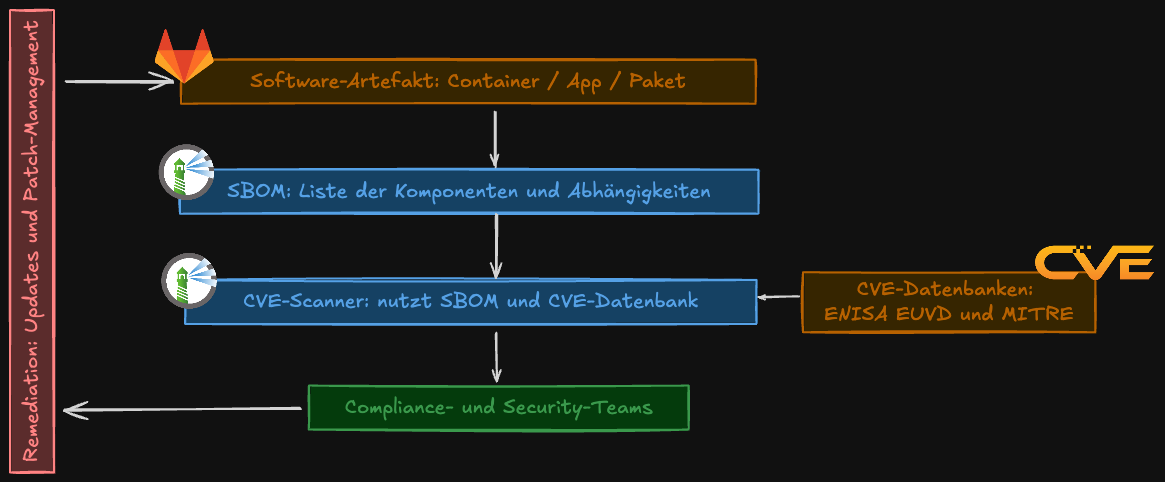
SBOM und CVE Scanning – warum sichere Artefakte elementar für die Software Supply-Chain sind

SBOM und CVE Scanning – warum sichere Artefakte elementar für die Software Supply-Chain sind

Die Sicherheit von Software-Lieferketten ist heute eines der zentralen Themen in der IT-Sicherheit. Unternehmen stehen unter zunehmendem Druck, Transparenz, Nachvollziehbarkeit und Verlässlichkeit ihrer eingesetzten Software sicherzustellen. Ein zentrales Werkzeug dabei ist die **Software Bill of Materials (SBOM)**, ergänzt durch automatisiertes Scanning auf bekannte Schwachstellen – **Common Vulnerabilities and Exposures (CVE)**.

Storage in Kubernetes

Storage in Kubernetes

Speicher in Kubernetes ist keinesfalls trivial. Stateful Workloads stellen höchste Anforderungen an Stabilität, Performance und Verfügbarkeit – der Umgang mit persistenten Daten ist daher eine der komplexesten Aufgaben im Cloud‑Native‑Umfeld. Dieser Artikel beleuchtet das Thema umfassend: von CSI, über Cloud vs. On‑Premise CSI, Longhorn, Ceph und einer weiteren Lösung, bis hin zu Cloud‑Controller‑Manager, Kosten, Skalierung, Redundanz, Sicherheit und den Herausforderungen lokaler Speicherlandschaften.

Immutable Releases bei GitHub – ein wichtiger Meilenstein für eine sichere Software Supply-Chain

Immutable Releases bei GitHub – ein wichtiger Meilenstein für eine sichere Software Supply-Chain

Die Sicherheit der Software Supply-Chain ist eines der zentralen Themen moderner Softwareentwicklung. Mit jeder neuen Abhängigkeit, jedem externen Artefakt und jeder genutzten Bibliothek wächst die Angriffsfläche – und damit auch die Verantwortung der Entwicklerinnen und Entwickler, diese Kette gegen Manipulationen und versehentliche Fehler abzusichern. GitHub hat nun mit den sogenannten **Immutable Releases** ein Feature eingeführt, das einen großen Schritt in diese Richtung bedeutet: einmal veröffentlichte Releases können nicht mehr nachträglich verändert werden.

Kyverno vs. OPA – Richtlinienkontrolle für Kubernetes in regulierten Umgebungen

Kyverno vs. OPA – Richtlinienkontrolle für Kubernetes in regulierten Umgebungen

Kubernetes hat sich zum De-facto-Standard für den Betrieb cloud-nativer Anwendungen entwickelt. Doch mit seiner Flexibilität kommt auch eine enorme Komplexität. In hochregulierten Umgebungen – wie Finanzwesen, Gesundheitssektor oder öffentlicher Verwaltung – ist die sichere Nutzung von Kubernetes nur dann möglich, wenn **Policies** das Verhalten von Clustern, Workloads und Nutzern streng kontrollieren. Ohne solche Mechanismen drohen Compliance-Verstöße, Sicherheitslücken und unkontrollierte Abweichungen von internen Standards.

Spotify Backstage – Potenziale und Herausforderungen interner Developer-Plattformen

Spotify Backstage – Potenziale und Herausforderungen interner Developer-Plattformen

Interne Developer-Portale (Internal Developer Platforms, IDPs) sind seit einigen Jahren ein heißes Thema in der Softwareentwicklung. Unternehmen stehen vor der Herausforderung, komplexe Cloud-Native-Landschaften mit Microservices, APIs, Kubernetes-Clustern und einer Vielzahl von Tools zu managen. Entwicklerteams verlieren Zeit durch Kontextwechsel, unvollständige Dokumentationen und fragmentierte Toolchains. Genau hier setzt [Spotify Backstage](https://backstage.io) an – eine Open-Source-Plattform für Developer-Portale, die 2020 von [Spotify](https://engineering.atspotify.com) veröffentlicht und inzwischen in die [Cloud Native Computing Foundation (CNCF)](https://www.cncf.io) eingebracht wurde.

Datenbanken in Kubernetes – Alternativen zur Cloud-Hosted DB

Datenbanken in Kubernetes – Alternativen zur Cloud-Hosted DB

Der Betrieb von Datenbanken in Kubernetes galt lange Zeit als riskant: Stateful Workloads, persistente Daten und Container-Orchestrierung schienen nicht zusammenzupassen. Heute ist die Lage eine andere. Durch spezialisierte Operatoren, optimierte Storage-Lösungen und bewährte Praktiken sind relationale und dokumentenbasierte Datenbanken inzwischen stabile Bausteine für Cloud-native Architekturen.

Observability in Kubernetes – Ein umfassender Vergleich

Observability in Kubernetes – Ein umfassender Vergleich

Kubernetes hat sich in den letzten Jahren zum Standard für den Betrieb containerisierter Anwendungen entwickelt. Mit der zunehmenden Verbreitung wächst auch die Notwendigkeit, Cluster und Applikationen transparent, nachvollziehbar und effizient zu überwachen. **Observability** – die Fähigkeit, den Zustand eines Systems aus externen Signalen wie Logs, Metriken und Traces zu rekonstruieren – ist dafür ein zentrales Konzept.

Egress-Traffic Management in Kubernetes

Egress-Traffic Management in Kubernetes

Kubernetes bietet seit Jahren bewährte Mechanismen, um eingehenden Traffic in ein Cluster zu steuern. Ingress-Controller stellen ein definiertes „Nadelöhr" dar, über das Anfragen von außen eintreten und mit klaren Regeln – beispielsweise für Routing, TLS oder Authentifizierung – behandelt werden können. Für den ausgehenden Traffic, den sogenannten **Egress-Traffic**, ist die Lage jedoch weniger übersichtlich. Standardmäßig verlässt Egress-Traffic das Cluster über die Node, auf der der Pod läuft, der die Verbindung initiiert. Eine zentrale Kontrollinstanz, vergleichbar zum Ingress-Controller, gibt es nicht.