Was Peering, Routing und DDoS-Schutz für einen reibungslosen Traffic leisten
Anders als erwartet, nehmen Daten im Internet oft nicht den kürzesten Weg. Traffic aus Frankfurt läuft beispielsweise über Amsterdam, bevor er sein Ziel Hamburg erreicht. So steigt die Latenz um ein Vielfaches, mehr Bandbreite ändert daran nichts. Abhilfe schaffen direkte Anbindungen über Peering an lokalen Internet Exchanges und ein Routing, das konsequent auf den Standort ausgerichtet ist. Wie das funktioniert, zeigt level66.network am Frankfurter PoP im Digital Realty FRA11 der ayedo Edge Cloud.
Jan Gilla, Netzwerkarchitekt bei level66.network
Warum mehr Bandbreite nicht gleich mehr Leistung bedeutet
Wenn eine Anwendung träge reagiert, wird direkt mehr Bandbreite vom Netzbetreiber gefordert. Das hilft aber nur, wenn die Leitung tatsächlich voll ist. An der Länge der Strecke, die die Daten auf ihrem Weg zum Ziel passieren, ändert das nichts. Denn die Latenz hängt vor allem an der Strecke, die ein Paket physikalisch zurücklegt, und an jedem Router, der passiert werden muss. Ein Beispiel ist die Strecke Frankfurt–Hamburg. Manche Netzbetreiber schicken den Traffic direkt durch Deutschland. Andere senden den Datenstrom unbewusst über Amsterdam, also Frankfurt, Amsterdam, Hamburg. Der Weg ist länger, die Latenz steigt, ohne dass irgendwo ein Bandbreitenengpass vorliegen würde.
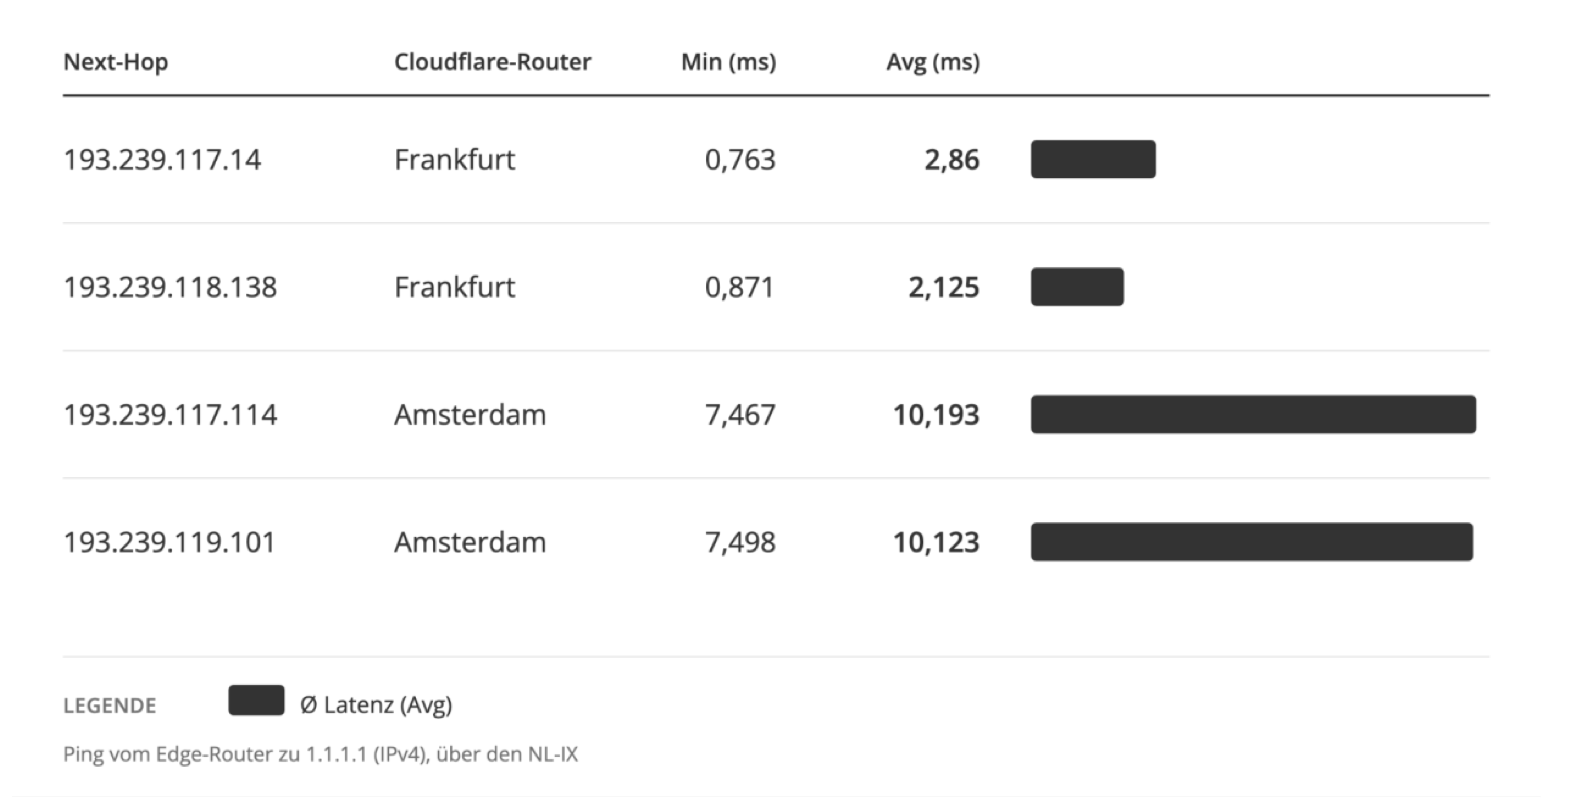
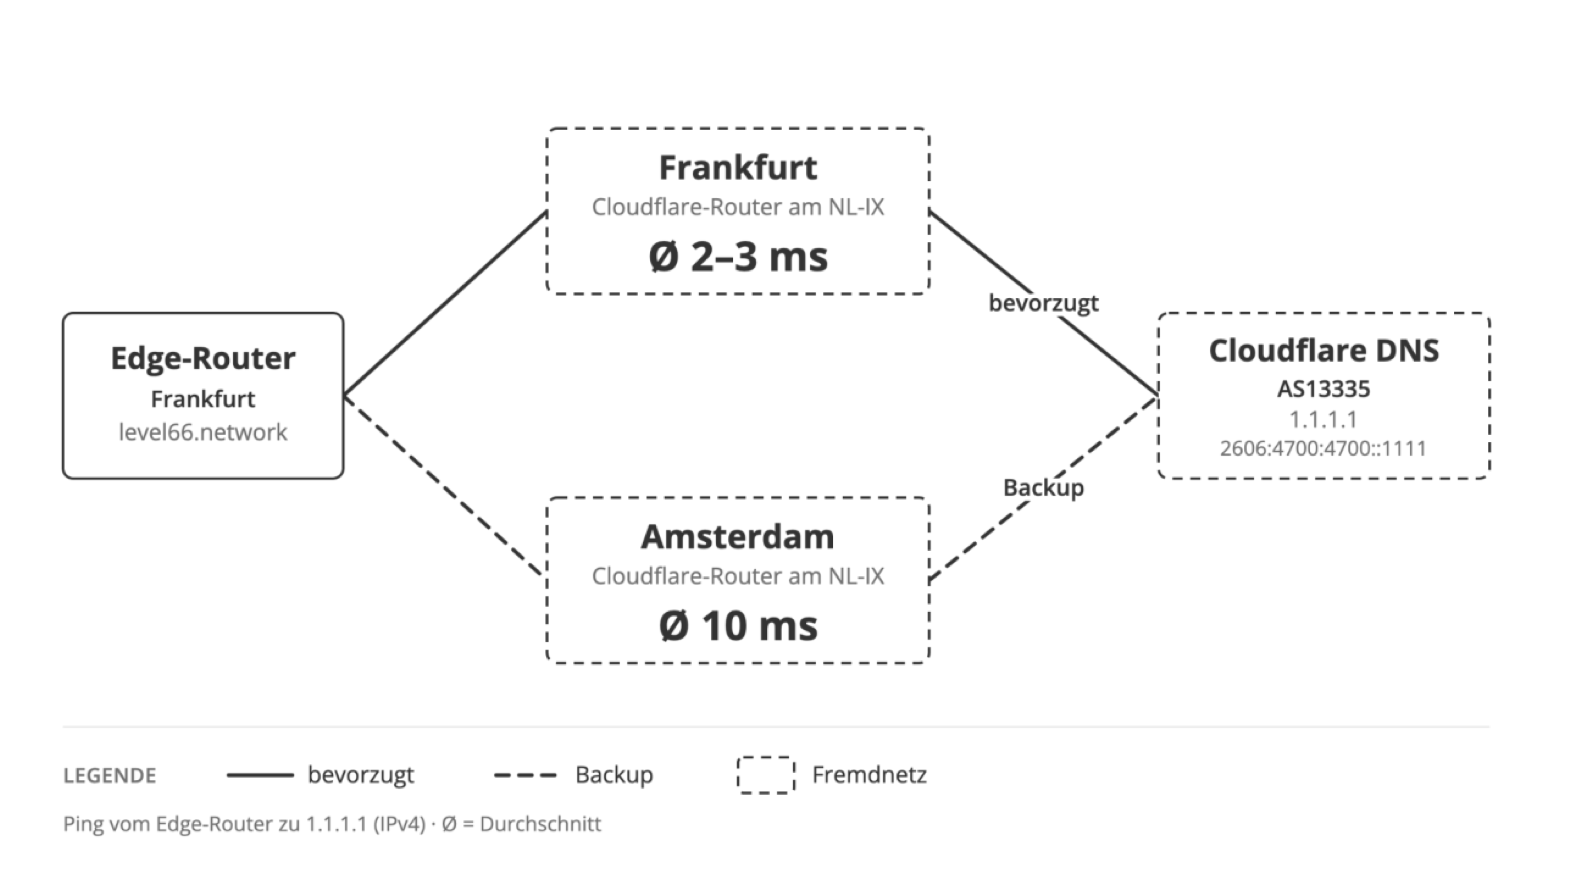
Wie das in der Praxis aussieht, zeigt eine Messung zu den DNS-Servern von Cloudflare (1.1.1.1, AS13335), die wir am Internet Exchange NL-IX über mehrere Pfade erreichen. Gemessen mit Pings von unserem Edge-Router in Frankfurt. Der langsamere Weg führt über Amsterdam.
Peering beschleunigt die Übertragung
Die wirksamste Stellschraube der schnellen Datenübertragung ist Peering. Zwei Netzbetreiber schalten sich direkt zusammen und tauschen Daten aus, ohne dass sie durch die Infrastruktur eines Dritten laufen. Beim Transit dagegen wird die Internet-Erreichbarkeit bei einem Upstream eingekauft, mit wenig Einfluss darauf, welchen Weg die Pakete dort nehmen.
Für Peering treffen sich Netzbetreiber an sogenannten Internet Exchanges (IXPs). Dort schließen viele Netze ihre Router an eine gemeinsame Plattform an und tauschen Traffic direkt miteinander aus. Unsere Infrastruktur steht im carrier-neutralen Rechenzentrum Digital Realty FRA11 in Frankfurt. Wir peeren dort an mehreren IXPs und sind direkt an die meisten Hoster angebunden. Laut bgp.tools gehört unser Netz in Deutschland zu den Top 55 nach der Zahl der bekannten Peers und zu den Top 25 nach AS Cone in Deutschland (Stand: 14.10.2026).
Für die Edge Cloud heißt das: kurze Wege zu den Netzen, in denen die Nutzer sitzen, und zu den Rechenzentren, in denen die Dienste laufen.
Routing passend groß optimieren
Peering allein reicht aber nicht. Viele IXP-Betreiber bieten inzwischen an, von einem anderen Standort aus zu peeren. Ein Netz stellt seinen Router etwa in Hamburg oder Amsterdam auf und tauscht trotzdem Traffic mit den Netzen in Frankfurt aus. Für den IXP ist das attraktiv, und für manche Netze ist es ein valider Anwendungsfall. Für die Latenz ist es ein Problem: Einer Route am IXP sieht man nur begrenzt an, ob das Netz dahinter in Frankfurt sitzt oder ganz woanders.
Die Lösung: Am IXP präferieren wir Routen von Netzen, die am selben Standort sitzen. Alle anderen werden verschlechtert, damit der Traffic nicht nach Amsterdam und wieder zurück läuft. Umgekehrt werden eigene Netze nur am lokalen Standort publiziert. Technisch lässt sich das mit BGP-Communities lösen, die Routen mit Standortinformationen markieren und bewertbar machen. Lieber die vorhandene Infrastruktur sauber konfigurieren, als neue Kapazität zu kaufen.
Die häufigsten Fehler:
- Mehr Bandbreite kaufen, obwohl der Weg das Problem ist.
- Alle Routen am IXP gleich behandeln, ohne auf den Standort des Peers zu achten.
- Die eigenen Routen überall publizieren und damit Umwege auf dem Rückweg erzeugen.
Wie DDoS-Schutz blockierte Leitungen frei boxt
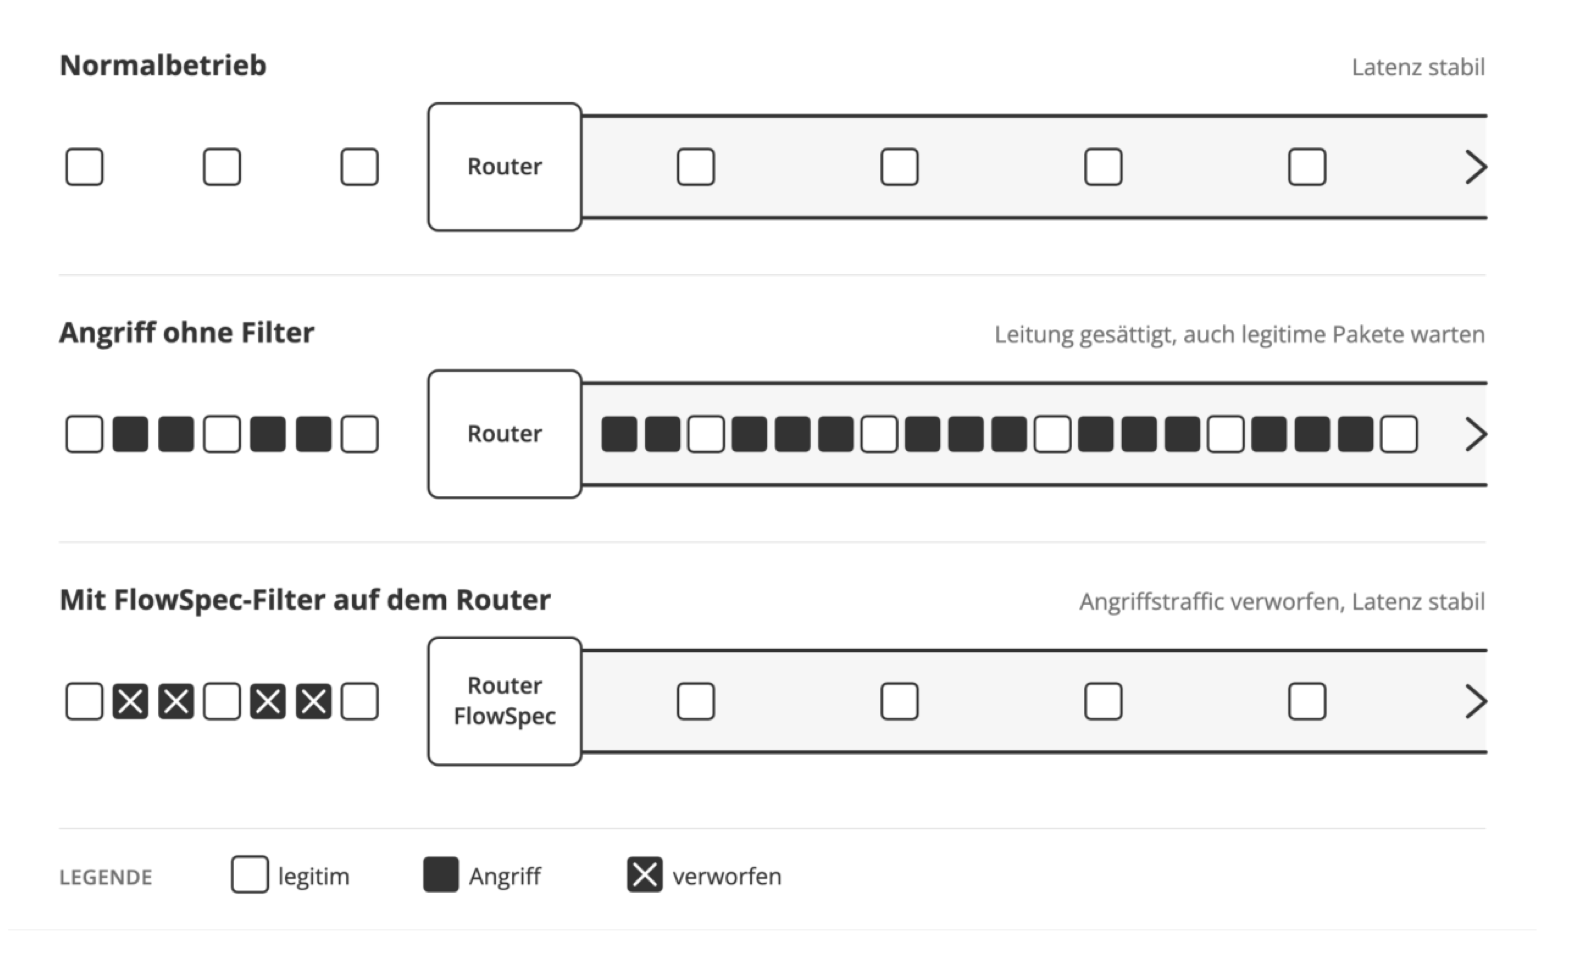
Wie bereits angesprochen, steigt die Latenz nicht nur durch zu lange Strecken, sondern auch durch volle. Sättigt ein DDoS-Angriff eine Anbindung, stauen sich die Pakete vor dem Engpass, und jedes legitime Paket wartet mit. Es ist wie bei einem Rohr: Mehr, als sein Querschnitt fasst, passt nicht hindurch.
Genau hier setzt DDoS-Schutz an. Um die Leitung wieder frei zu bekommen, kann der gesamte Traffic zur angegriffenen Adresse durch Blackholing verworfen werden. Eine einfache Notbremse, die den Dienst aber auch für alle legitimen Nutzer unerreichbar macht. Das Ziel des Angreifers ist damit erreicht. Daher haben wir eine Lösung entwickelt, die nur den Angriffstraffic herausfiltert und den Rest durchlässt. Wir machen das direkt auf unseren Routern: Unser Tool flowwler erkennt das Angriffsmuster und verteilt per BGP FlowSpec passende Filterregeln. Die Router verwerfen dann nur die schädlichen Pakete, bevor die Leitung verstopft. Für alle anderen bleibt die Latenz stabil.
Keep Traffic Local
Ob Peering, Routing und DDoS-Schutz: Um Internet-Traffic wirklich zu beschleunigen, müssen wir ihn möglichst nah am Ziel austauschen, statt ihn quer durchs Land oder durch Europa zu schicken.
Daran arbeiten wir auf mehreren Ebenen. Ergänzend zur standortbasierten Bewertung haben wir ein kleines Tool entwickelt. Es empfängt die Routen vom Router, prüft, welche Pfade es zu einem Ziel gibt, misst sie regelmäßig durch und empfiehlt den Weg mit der geringsten Latenz. Die Optimierung wird anschließend menschlich geprüft und auf den Routern umgesetzt. Mit MAINPORT verfolgen wir dieselbe Idee, Traffic lokal zu halten, im Frankfurter Rechenzentrumsumfeld: Netze können sich über eine gemeinsame Connectivity-Plattform direkt verbinden, statt viele Einzelanbindungen zu buchen. Der Name steht dabei für Frankfurt am Main, also für lokalen Traffic. Und flowwler, mit dem wir unser eigenes Netz schützen, ist so angelegt, dass auch andere Carrier und Service-Provider es einsetzen und ihr Netz schützen können.
In der Netzwerkszene gibt es den Grundsatz „Keep Traffic Local“. Ich wünsche mir, dass wir wieder stärker in diese Richtung gehen und uns weniger auf einige wenige große Player verlassen.
Über den Autor: Jan Gilla ist Netzwerkarchitekt und betreibt level66.network mit Infrastruktur im Rechenzentrum Digital Realty FRA11 in Frankfurt. Seine Schwerpunkte sind Carrier- und Rechenzentrumsnetze, Peering und DDoS-Schutz.