🧠 Editorial:
Zwischen Cloud-Kollaps und Souveränitäts-Theater
38 Stunden Microsoft-Ausfall, IT-Probleme bei der NSA, Apple und United Airlines, Cyberangriffe auf Mittwald und eine Delos Cloud, die uns digitale Souveränität verspricht, solange Microsoft weiterhin die Software liefert.
Man könnte meinen, die IT-Branche hätte diese Woche beschlossen, sämtliche Buzzwords rund um Hochverfügbarkeit, Resilienz und digitale Unabhängigkeit einem ausgedehnten Praxistest zu unterziehen.
Spoiler-Alert: Das Ergebnis ist ausbaufähig.
Während Meta gerade lernt, dass eine Android-Berechtigung kein Freifahrtschein ist, zeigen Schweizer Hochschulen mit Nextcloud, dass digitale Alternativen nicht nur auf PowerPoint-Folien funktionieren.
Und dann feiert auch noch ICQ seinen 30. Geburtstag. Damals reichte ein „Uh-oh!“, um uns auf eine neue Nachricht aufmerksam zu machen. Heute brauchen wir dafür offenbar eine globale Statuspage.
Willkommen in der KW47 – zwischen Cloud-Chaos, digitaler Souveränität und der Erkenntnis, dass ein funktionierender Plan B vielleicht doch wichtiger ist als der nächste KI-Assistent.
Viel Spaß beim Lesen!
📰 Tech-News:
805 Millionen Strafe für Meta: Eine Android-Berechtigung ist kein Freifahrtschein für den Zugriff auf private Fotos.
Meta soll in Italien eine Strafe von 805 Millionen zahlen. Der Vorwurf der italienischen Datenschutzbehörde: Die Facebook-App greift auf Fotos und Videos von Android-Nutzern zu, ohne dass diese ausreichend darüber informiert werden und ausdrücklich eingewilligt haben.
Es geht um eine Funktion, die zunächst harmlos erscheint.
Seit 2023 bietet Facebook sogenannte Galerievorschläge an. Die App schlägt Nutzern Fotos und Videos vor, die sie auf Facebook teilen könnten. Laut Meta werden dafür lediglich Metadaten verwendet.
Das Problem liegt allerdings nicht allein in der technischen Verarbeitung, sondern in der Einwilligung.
Wer Facebook unter Android die allgemeine Berechtigung zum Zugriff auf Fotos und Videos erteilt, stimmt damit nach Auffassung der italienischen Datenschützer nicht automatisch jeder darauf aufbauenden Funktion zu.
Eine pauschale Zugriffsberechtigung ersetzt keine informierte Einwilligung.
Genau hier setzt die Entscheidung der Behörde an. Nutzer könnten anhand der allgemeinen Android-Berechtigung nicht ausreichend erkennen, in welchem Umfang Facebook auf ihre Galerie zugreift. Für die Galerievorschläge sei deshalb eine separate Zustimmung erforderlich.
Meta hat nun 60 Tage Zeit, die Funktion standardmäßig zu deaktivieren. Erst nach einer ausdrücklichen Einwilligung der Nutzer soll der Zugriff für Galerievorschläge wieder möglich sein.
Bemerkenswert ist außerdem, dass die Behörde bereits eine weitere Funktion ins Visier genommen hat. Diese lädt Galerieinhalte zur Verarbeitung in die Cloud. Eine gesonderte Untersuchung behält sich die Behörde ausdrücklich vor.
Meta hält die Strafe für unverhältnismäßig und will Einspruch einlegen.
Der Konzern argumentiert, es handele sich lediglich um eine einfache Funktion, die das Teilen von Bildern erleichtere. Außerdem könnten Nutzer die Galerievorschläge in ihren Privatsphäre-Einstellungen deaktivieren.
Doch genau darin liegt der entscheidende Unterschied: Eine Funktion nachträglich deaktivieren zu können, ist nicht dasselbe wie ihr vorher ausdrücklich zuzustimmen.
Die italienische Datenschutzbehörde verlangt damit einen grundlegenden Perspektivwechsel: Nicht Nutzer sollen unerwünschte Zugriffe verhindern müssen. Meta soll vorab eine ausreichende Einwilligung einholen.
Datenschutz beginnt nicht erst beim Widerspruch. Er beginnt bei der Entscheidung, ob ein Zugriff überhaupt stattfinden darf.
Microsoft: 38 Stunden Ausfall, ein massives Abhängigkeitsproblem.
Ein weltweiter Ausfall von Microsoft 365 hat vom 12. bis 14. November 2026 Unternehmen und öffentliche Einrichtungen erheblich beeinträchtigt. Betroffen waren unter anderem Exchange Online, Outlook, Teams-Kalender, Copilot und weitere Dienste in mindestens 74 Ländern.
Erst nach knapp 38 Stunden meldete Microsoft die vollständige Wiederherstellung.
Nach Angaben des Unternehmens lag die Ursache in einem früheren Netzwerk-Upgrade. Eine spätere Änderung löste eine Kettenreaktion aus, bei der zunehmend mehr Server überlastet wurden. Ein Cyberangriff war demnach nicht verantwortlich.
Besonders kritisch: Zahlreiche zentrale Dienste waren gleichzeitig betroffen.
E-Mail, Kalender, Kommunikation und Sicherheitswerkzeuge sind innerhalb des Microsoft-Ökosystems eng miteinander verbunden. Fällt eine zentrale Komponente aus, können mehrere Geschäftsprozesse gleichzeitig zum Stillstand kommen.
Auch die wirtschaftlichen Folgen könnten erheblich sein. Die Anderson Economic Group schätzt die Produktivitätsverluste laut dem Bericht auf rund sieben Milliarden US-Dollar. Dabei handelt es sich um eine vorläufige Schätzung.
Der Vorfall verdeutlicht ein strukturelles Problem: die Konzentration kritischer IT-Dienste bei wenigen Anbietern.
Sascha Pallenberg analysiert den Ausfall in seinem aktuellen MeTacheles-Beitrag und verweist auf Schleswig-Holstein. Das Bundesland hat bereits rund 44.000 E-Mail-Postfächer von Microsoft Exchange auf Open-Xchange migriert und setzt verstärkt auf LibreOffice und Nextcloud.
Der Fall zeigt, warum digitale Resilienz nicht allein durch Sicherheitsmaßnahmen innerhalb einer Plattform erreicht werden kann.
Unabhängige Kommunikationswege, alternative Anbieter und getestete Notfallprozesse sind entscheidend, damit Unternehmen und Behörden auch bei großflächigen Cloud-Ausfällen handlungsfähig bleiben.
Ein Anbieterwechsel verhindert nicht automatisch Ausfälle. Er kann aber das Risiko reduzieren, dass ein einzelner technischer Fehler sämtliche zentralen Arbeitsprozesse gleichzeitig beeinträchtigt.
🔗https://www.metacheles.de/microsoft-ausfall-die-38-stuendige-funkstille/
Delos Cloud: Microsoft bleibt. Die Abhängigkeit auch.
Anfang 2027 soll die Delos Cloud für deutsche Behörden starten. Die SAP-Tochter verspricht eine souveräne Cloud-Infrastruktur für Bund, Länder und Kommunen. Microsoft soll keinen direkten Zugriff mehr auf die Plattform haben.
Das klingt zunächst nach einem Fortschritt. Doch die entscheidende Frage ist nicht, wer die Rechenzentren betreibt, sondern wer die Technologie kontrolliert.
Denn die Delos Cloud bleibt im Kern eine Microsoft-Cloud.
Microsoft liefert weiterhin die Software und die notwendigen Updates. Die Rechenzentren gehören Delos, der operative Betrieb liegt inzwischen vollständig beim deutschen Unternehmen. Arvato Systems ist als Betriebspartner beteiligt.
Diese Konstruktion soll staatliche Daten vor dem Zugriff durch US-Behörden schützen. Eine nachvollziehbare Zielsetzung. Aber rechtliche Abschirmung und technologische Unabhängigkeit sind zwei unterschiedliche Dinge.
Wer auf die Updates eines einzelnen Herstellers angewiesen ist, kontrolliert seine Infrastruktur nicht vollständig.
Genau davor warnt auch der Arbeitskreis Digitale Souveränität der Gesellschaft für Informatik. Er kritisiert die fortbestehende Abhängigkeit von Microsoft und sieht darin ein Risiko für die Handlungsfähigkeit staatlicher Einrichtungen.
Delos weist den Vorwurf des sogenannten Souveränitätswashings zurück.
Derzeit durchläuft die Plattform weitere Sicherheitsprüfungen. Erste ISO/IEC-27001-Zertifizierungen liegen vor. Zusätzliche C5-Testierungen und Prüfungen nach BSI-Anforderungen stehen noch aus.
Diese Nachweise sind wichtig. Sie dokumentieren die Einhaltung definierter Sicherheitsanforderungen. Sie beantworten aber nicht automatisch die Frage nach der technologischen Abhängigkeit.
Digitale Souveränität darf nicht auf den Standort des Rechenzentrums reduziert werden.
Sie umfasst auch die Möglichkeit, Software unabhängig weiterzuentwickeln, Anbieter zu wechseln und kritische Systeme ohne die Zustimmung oder Mitwirkung eines einzelnen Technologiekonzerns zu betreiben.
Gerade bei staatlicher Infrastruktur muss dieser Maßstab gelten.
Europäische Open-Source-Technologien bieten dafür eine wichtige Grundlage. Nicht, weil Open Source automatisch sicherer wäre, sondern weil offene Standards, überprüfbarer Quellcode und unabhängige Weiterentwicklung strukturelle Abhängigkeiten reduzieren können.
Die Delos Cloud kann durchaus Verbesserungen beim Datenschutz und bei der operativen Kontrolle bringen. Diese Fortschritte sollten anerkannt werden.
Aber eine Cloud wird nicht allein dadurch souverän, dass Microsoft keinen direkten Zugriff mehr auf die Server hat.
Solange zentrale Softwarekomponenten und deren Weiterentwicklung von Microsoft abhängen, bleibt ein wesentlicher Teil der technologischen Kontrolle außerhalb Deutschlands.
Für die öffentliche Verwaltung sollte das keine dauerhafte Zielarchitektur sein.
NSA, Apple, United Airlines: Eine Serie von IT-Ausfällen gibt zu denken
Am Dienstag kam es bei gleich mehreren bedeutenden Organisationen zu erheblichen IT-Störungen. Betroffen waren der US-Geheimdienst NSA, Apple und die Fluggesellschaft United Airlines.
Besonders bemerkenswert ist der Ausfall bei der NSA.
Das interne Kommunikationsnetz des US-Geheimdienstes, über das auch geheime Informationen ausgetauscht werden, war zeitweise nicht verfügbar.
Die NSA bestätigte technische Probleme im Zusammenhang mit geplanten Wartungsarbeiten. Am Hauptsitz in Maryland wurde „Code Yellow“ ausgerufen. Beschäftigte sollten teilweise erst zeitversetzt zur Arbeit erscheinen.
Nach Angaben des Geheimdienstes blieb die grundsätzliche Arbeitsfähigkeit erhalten. Das Weiße Haus erklärte, es gebe keine Hinweise auf einen Cyberangriff.
Auch Apple hatte mit umfangreichen Störungen zu kämpfen.
Betroffen waren unter anderem iCloud, iCloud Mail, Apple Business und mehrere Dienste für Bildungseinrichtungen. Auch Entwicklerplattformen wie App Store Connect und das Developer ID Notary Service waren zeitweise nicht erreichbar.
Ob die unterschiedlichen Störungen bei Apple eine gemeinsame Ursache hatten, war zunächst unklar.
Bei United Airlines führte ein rund einstündiger Systemausfall dazu, dass Flugzeuge nicht abgefertigt werden konnten. Passagiere mussten warten, teilweise sogar bereits bestiegene Maschinen wieder verlassen.
Diese Vorfälle folgen auf weitere technische Störungen im US-Luftverkehr und Bankwesen sowie den rund 38-stündigen Microsoft-Ausfall der vergangenen Woche.
Eine auffällige Häufung, aber kein Beleg für einen gemeinsamen technischen Zusammenhang.
Gerade deshalb sollte man die Ereignisse nicht vorschnell miteinander verknüpfen.
Was sie allerdings deutlich machen: Selbst große Technologieunternehmen, kritische Infrastrukturen und Sicherheitsbehörden sind vor erheblichen Systemausfällen nicht geschützt.
Besonders bei Einrichtungen wie der NSA und im Luftverkehr sind funktionierende Kommunikations- und IT-Systeme von zentraler Bedeutung.
Die entscheidende Konsequenz ist nicht die Suche nach einer gemeinsamen Ursache, sondern die konsequente Überprüfung von Ausfallsicherheit, Redundanzen und Notfallprozessen.
Denn technische Störungen lassen sich nicht vollständig verhindern. Ihre Auswirkungen müssen aber beherrschbar bleiben.
30 Jahre ICQ: Als eine Nummer reichte, um miteinander verbunden zu sein
„Uh-oh!“ Wer Ende der 1990er- oder Anfang der 2000er-Jahre regelmäßig im Internet unterwegs war, dürfte diesen Benachrichtigungston sofort wiedererkennen.
Am 15. November 1996 erschien ICQ. Der Instant-Messenger hätte gerade seinen 30. Geburtstag gefeiert. Für eine ganze Generation gehörte er zu den ersten prägenden Erfahrungen mit digitaler Kommunikation.
Entwickelt wurde ICQ vom israelischen Start-up Mirabilis. Der Name stand für „I seek you“. Das Prinzip war damals bemerkenswert einfach: Nutzer konnten Nachrichten verschicken, Kontakte verwalten und miteinander kommunizieren, ohne gleichzeitig online sein zu müssen.
Was heute bei WhatsApp und anderen Messengern selbstverständlich ist, machte ICQ bereits in den 1990er-Jahren populär.
Die ICQ-Nummer war damals fast so wichtig wie die Telefonnummer.
Gerade unter Gamern und technikaffinen Internetnutzern gehörte die persönliche Identifikationsnummer, die sogenannte UIN, zu den wichtigsten Kontaktdaten. Viele kannten sie auswendig.
ICQ startete auf zahlreichen Windows-Rechnern automatisch mit dem System. Die Kontaktliste zeigte, wer gerade erreichbar war. Und wer unterwegs war, konnte sich mit seiner Nummer auch an fremden Computern oder in Internetcafés anmelden.
Der Erfolg kam schnell. Bereits 1998 übernahm AOL das Unternehmen für 287 Millionen US-Dollar, ergänzt um erfolgsabhängige Zahlungen von bis zu 120 Millionen Dollar. Zu diesem Zeitpunkt hatte ICQ rund zwölf Millionen Nutzer.
Bis 2009 stieg die Zahl der registrierten Konten auf mehr als 470 Millionen. Allerdings waren Konten nicht mit individuellen Nutzern gleichzusetzen.
Dann veränderten Smartphones den Markt.
Mit der Verbreitung mobiler Messenger, insbesondere WhatsApp, verlor ICQ zunehmend an Bedeutung. Auch der Neustart unter dem Namen „ICQ New“ im Jahr 2020 konnte den Niedergang nicht aufhalten.
Am 26. Juni 2024 wurde der Dienst endgültig eingestellt.
Ganz verschwunden ist ICQ dennoch nicht. Seit August 2026 versucht das Fanprojekt „ICQ Reborn“, den Messenger wiederzubeleben. Rund 2.000 Nutzer soll das Projekt inzwischen zählen. Die ursprünglichen ICQ-Nummern können allerdings nicht mehr verwendet werden.
ICQ bleibt ein bemerkenswertes Kapitel der Internetgeschichte.
Der Messenger hat Kommunikationsgewohnheiten etabliert, die heute selbstverständlich sind. Gleichzeitig erinnert er an eine Phase des Internets, in der digitale Erreichbarkeit noch stärker an den heimischen Computer gebunden war.
Und an eine Zeit, in der eine persönliche Nummer und ein unverwechselbares „Uh-oh“ ausreichten, um Millionen Menschen miteinander zu verbinden.
Wer kennt seine alte ICQ-Nummer heute noch auswendig?
Cyberangriff auf Mittwald: Zweite Attacke legt Verwaltungsdienste erneut lahm
Der deutsche Webhoster Mittwald kämpft mit den Folgen mehrerer Cyberangriffe. Ausgangspunkt war ein Angriff über den unternehmenseigenen MCP-Server (Model Context Protocol) am 5. November. Eine weitere Attacke in der Nacht zum 12. November führte erneut zu erheblichen Einschränkungen.
Betroffen sind insbesondere zentrale Verwaltungsdienste. Das Kundencenter, die Administrationsoberfläche mStudio sowie SSH-Zugänge waren zeitweise nicht erreichbar. Auch das Bestellsystem und die sogenannten Mittwald Extensions mussten zwischenzeitlich eingeschränkt werden.
Nach einer schrittweisen Wiederherstellung bis zum 7. November kam es durch den zweiten Angriff erneut zu Ausfällen.
Auch die Unternehmenswebsite befindet sich im Notbetrieb.
Mittwald hat die reguläre Website vorsorglich selbst vom Netz genommen und durch eine Statusseite ersetzt. Zahlreiche Unterseiten, darunter das Unternehmensblog und Informationen zum Sicherheitsvorfall, waren dadurch nicht mehr erreichbar.
Berichte über eine mögliche Manipulation der Website durch Angreifer weist das Unternehmen ausdrücklich zurück. Gegenüber heise security erklärte Mittwald, dass weder eine Übernahme noch ein sogenanntes Defacement der Website stattgefunden habe.
Kundenwebsites sollen weiterhin erreichbar sein.
Nach Angaben des Hosters sind die bei Mittwald gehosteten Websites von den Abschaltungen nicht betroffen und durchgehend erreichbar geblieben. Die Einschränkungen konzentrieren sich demnach auf die Verwaltungsinfrastruktur und interne Dienste.
Mittwald spricht von professionellen Angreifern, die offenbar KI-Unterstützung einsetzen. Konkrete technische Einzelheiten zu den Angriffen und den eingeleiteten Gegenmaßnahmen will das Unternehmen nach Abschluss der Arbeiten veröffentlichen.
Der Vorfall lenkt den Blick auf die Sicherheit von MCP-Schnittstellen.
Das Model Context Protocol ermöglicht die Anbindung von KI-Anwendungen an externe Systeme und Dienste. Solche Schnittstellen erweitern die technischen Integrationsmöglichkeiten, schaffen aber auch zusätzliche Angriffspunkte, die bei der Absicherung von IT-Infrastrukturen berücksichtigt werden müssen.
Welche konkrete Schwachstelle die Angreifer bei Mittwald ausgenutzt haben und welchen Umfang die Kompromittierung hatte, geht aus dem bisherigen Bericht nicht hervor.
Der Fall zeigt, dass Sicherheitsvorfälle bei Hosting-Anbietern nicht zwangsläufig zum Ausfall gehosteter Kundenprojekte führen müssen. Gleichzeitig können Einschränkungen zentraler Administrationsdienste den laufenden Betrieb erheblich erschweren.
📰 Short News:
1. USA verschärfen Exportkontrollen für Chips
Die USA führen eine Lizenzpflicht für Chipexporte ein und erhöhen damit ihren Einfluss auf internationale Technologielieferketten. Besonders betroffen sind Unternehmen, die auf US-amerikanische Halbleiter und KI-Hardware angewiesen sind. Für Europa wird erneut deutlich: Wer Schlüsseltechnologien nicht selbst kontrolliert, bleibt von politischen Entscheidungen in Washington abhängig.
2. BundID: Massenhafte unberechtigte Anmeldeversuche
Das staatliche Bürgerkonto BundID ist Ziel massenhafter unberechtigter Anmeldeversuche geworden. Der Vorfall verdeutlicht, wie sicherheitskritisch zentrale digitale Identitätssysteme sind. Mit zunehmender Digitalisierung staatlicher Dienstleistungen steigen die Anforderungen an Angriffserkennung, Ausfallsicherheit und transparente Sicherheitsprozesse. Digitale Verwaltung braucht mehr als funktionierende Plattformen. Sie braucht belastbare Sicherheitsarchitekturen.
3. BSI warnt vor gravierenden Firmware-Schwachstellen in Kühlanlagen
Schwerwiegende Firmware-Sicherheitslücken gefährden weiterhin vernetzte Kühlanlagen. Das BSI warnt damit vor Risiken, die weit über klassische IT-Systeme hinausreichen. Unsichere industrielle Steuerungstechnik kann betriebliche Abläufe und kritische Versorgungsprozesse beeinträchtigen. Der Fall zeigt, warum verbindliche Sicherheitsstandards, langfristige Firmware-Updates und überprüfbare Lieferketten für Europas digitale Resilienz entscheidend sind.
💡Good News:
Schweizer Hochschulen wechseln zu Nextcloud
Die Schweizer Stiftung Switch migriert ihren Cloud-Speicherdienst Switch Drive von Owncloud auf die Open-Source-Lösung Nextcloud aus Deutschland. Betroffen sind 65 Hochschulen mit rund 39.500 Nutzern und 585 Terabyte Daten.
Grund für den Wechsel war die auslaufende Unterstützung der bisherigen Lösung. Switch setzt mit Nextcloud weiterhin auf Open Source und will Leistung, Sicherheit und digitale Souveränität stärken.
Die Migration erfolgte an einem Wochenende mit minimaler Unterbrechung. Laut Switch berichteten Nutzer anschließend von einer deutlich höheren Geschwindigkeit.
🔗 https://www.inside-it.ch/switch-migriert-hochschulen-auf-nextcloud-20261116
🎧 Podcast-Empfehlung:
Digitale Souveränität funktioniert – wenn man sie konsequent umsetzt.
Ein Jahr ohne US-Cloud. Sascha Pallenberg zieht in seiner aktuellen Ausgabe von MeTacheles Tonspur Bilanz über seinen persönlichen Abschied von Big Tech.
Nach 25 Jahren Berichterstattung über Silicon Valley hat er seine digitale Infrastruktur weitgehend umgestellt: Proton für E-Mails, IONOS und Nextcloud für Cloud-Dienste, Linux als Betriebssystem und PeerTube für Videos.
Sein Fazit: Europäische und offene Alternativen sind längst praxistauglicher, als häufig behauptet wird.
Besonders interessant ist seine Auseinandersetzung mit dem sogenannten Souveränitätswashing. Denn ein europäischer Anbieter allein garantiert noch keine digitale Unabhängigkeit, wenn die technische Infrastruktur weiterhin von US-Konzernen kontrolliert wird.
Pallenberg berichtet außerdem von 14 Veranstaltungen in Deutschland, Österreich und der Schweiz. Seine Beobachtung: Das Interesse an digitalen Alternativen wächst deutlich. Initiativen in Schleswig-Holstein, Thüringen und Bayern sowie Entwicklungen in Frankreich und den Niederlanden zeigen, dass sich auch auf politischer Ebene etwas bewegt.
Seine Prognose ist ambitioniert: Bis Ende 2027 könnten für sämtliche Anwendungsbereiche bessere Alternativen verfügbar sein.
Eine hörenswerte, persönliche Bestandsaufnahme mit konkreten Beispielen, klarer Haltung und einem optimistischen Blick auf Europas technologische Möglichkeiten.
🎧 MeTacheles Tonspur – Sascha Pallenberg
☸️Kubernetes-Updates:
Kubernetes verabschiedet sich von IPVS: Umstellung bis Version 1.40 geplant
Kubernetes kündigt eine wichtige Änderung seiner Netzwerkarchitektur an. Das IPVS-Backend von kube-proxy soll mit Version 1.40 vollständig entfernt werden. Bereits seit Kubernetes 1.35 gilt es als veraltet.
Ursprünglich wurde IPVS eingeführt, um Performanceprobleme von iptables zu beheben. Insbesondere große Cluster profitierten von einer besseren Skalierbarkeit.
Allerdings zeigte sich, dass die Linux-IPVS-Schnittstelle nicht vollständig mit den Anforderungen der Kubernetes Services API kompatibel ist. Zusätzliche iptables-Regeln, funktionale Einschränkungen und hoher Wartungsaufwand führten schließlich zur Entscheidung, IPVS abzulösen.
nftables wird zur empfohlenen Alternative.
Das Backend ist seit Kubernetes 1.33 stabil verfügbar und bietet laut Projekt eine mindestens vergleichbare Performance bei vollständiger Unterstützung der Service-Funktionen.
Für Cluster ab Kubernetes 1.36 mit Linux-Kernel 5.13 oder neuer empfiehlt das Projekt den Wechsel zu nftables. Alternativ bleibt iptables verfügbar, dessen Performance in den vergangenen Jahren deutlich verbessert wurde.
Für Betreiber von Kubernetes-Clustern besteht damit konkreter Handlungsbedarf.
Bestehende IPVS-Konfigurationen sollten überprüft und die Migration rechtzeitig vorbereitet werden. Der Wechsel zu nftables erfordert grundsätzlich eine Anpassung der kube-proxy-Konfiguration und einen Neustart der entsprechenden Pods.
Mit der Entscheidung reduziert Kubernetes technische Komplexität und setzt langfristig auf besser wartbare Netzwerkkomponenten.
🔗https://kubernetes.io/blog/2026/11/16/ipvs-removal/
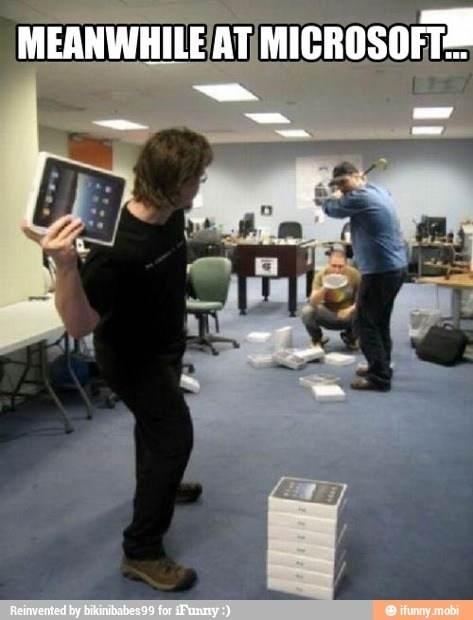
😄Meme der Woche: