🧠Editorial
Digitale Souveränität predigen, amerikanische Abhängigkeit finanzieren.
Friedrich Merz erklärt digitale Souveränität zur existenziellen Frage und verteidigt gleichzeitig Google als möglichen Cloudpartner deutscher Nachrichtendienste. Sam Altman kritisiert private Rechner als ineffiziente Ressourcennutzung, während die KI-Industrie selbst die Nachfrage nach Speicherchips massiv antreibt. Und Frankreich plant eine Datenverkehrssteuer, die ausgerechnet kleinere europäische Anbieter treffen könnte.
Europas Problem ist nicht der Mangel an Erkenntnissen, sondern der Widerspruch zwischen politischen Ansprüchen und konkreten Entscheidungen.
Dass es anders geht, zeigen sechs Bundesländer, die mit Nextcloud und IONOS auf eine gemeinsame Open-Source-Bildungsplattform setzen.
Auch unser Gastautor Jonathan Bouillon zeigt mit der europäischen Cloud-Plattform Loopback, wie sich moderne Infrastruktur auf Basis offener Standards realisieren lässt. Dominik Rapacki beleuchtet in seinem LinkedIn-Beitrag, wie AWS und Microsoft Azure durch hohe Wechselkosten und technische Abhängigkeiten ihre Kunden "langfristig binden".
Diese Ausgabe handelt von politischen Widersprüchen, wirtschaftlichen Interessen und europäischen Unternehmen, die nicht länger auf bessere Rahmenbedingungen warten, sondern konkrete Alternativen entwickeln.
Viel Spaß beim Lesen!
📰 Tech-News:
Merz erklärt digitale Souveränität zur Existenzfrage – und hält Google für souverän genug für unsere Nachrichtendienste.
Was Friedrich Merz beim Digitalgipfel demonstriert, ist ein fundamentaler Widerspruch zwischen politischem Anspruch und technologischer Realität.
Er erklärt digitale Souveränität zur „existenziellen Frage“, fordert europäische Eigenständigkeit und die Fähigkeit, technologische Entscheidungen selbstbestimmt zu treffen.
Wenig später verteidigt er Google als möglichen Cloudpartner für deutsche Nachrichtendienste.
Entweder unterschätzt Merz die strukturellen Abhängigkeiten von US-Technologie oder er nimmt sie bewusst in Kauf. Beides verlangt eine politische Erklärung.
Eine Cloud wird nicht dadurch europäisch souverän, dass ihre Server in Europa stehen oder ein amerikanischer Konzern hier investiert.
Entscheidend sind die rechtliche Kontrolle, die technische Unabhängigkeit, die Fähigkeit zum eigenständigen Betrieb und die Möglichkeit, den Anbieter ohne gravierende Folgen zu wechseln.
Eine isolierte Google-Cloud kann das Risiko eines direkten Datenzugriffs reduzieren. Sie beseitigt aber nicht automatisch die Abhängigkeit von proprietärer Software, Sicherheitsupdates und dem Hersteller.
Gerade bei Nachrichtendiensten sollte dieser Unterschied selbstverständlich sein.
Merz verwendet offenbar zwei unterschiedliche Maßstäbe. In seiner Grundsatzrede fordert er europäische Handlungsfähigkeit. Bei einem konkreten Beschaffungsvorhaben vertraut er aber lieber auf die Sicherheit und technische Architektur eines US-Konzerns.
Besonders problematisch ist die Signalwirkung. Seit Jahren versuchen europäische Cloudanbieter, Alternativen zu den US-Hyperscalern aufzubauen. Dafür brauchen sie öffentliche Institutionen als verlässliche Auftraggeber.
Wenn selbst sicherheitskritische staatliche Einrichtungen auf US-Technologie setzen, während die Bundesregierung europäische Eigenständigkeit fordert, untergräbt sie ihre eigene industriepolitische Zielsetzung.
Und dann ist da noch die Frage der Verantwortung.
Wer entscheidet, welche langfristigen Abhängigkeiten für deutsche Nachrichtendienste akzeptabel sind? Wer stellt sicher, dass die Risiken unabhängig geprüft werden? Und wer übernimmt die Verantwortung, wenn sich eine solche Entscheidung als strategischer Fehler erweist?
Politische Verantwortung bedeutet nicht automatisch persönliche Haftung. Genau darin liegt ein weiteres Problem: Die langfristigen Konsequenzen solcher Entscheidungen trägt im Zweifel der Staat, nicht derjenige, der sie politisch verteidigt hat.
Noch ist die konkrete Beschaffung nach dem vorliegenden Bericht nicht als endgültig beschlossen belegt. Ebenso wenig lässt sich daraus ableiten, dass Sicherheitsprüfungen ausgeblieben sind.
Aber Merz' öffentliche Begründung ist bereits jetzt unzureichend.
Wer digitale Souveränität zur existenziellen Frage erklärt, muss erklären können, warum ausgerechnet bei den Nachrichtendiensten eine strukturelle Abhängigkeit von Google akzeptabel sein soll.
Europäische Souveränität entsteht nicht durch Vertrauen in amerikanische Anbieter, sondern durch nachweisbare eigene Handlungsfähigkeit.
Diesen Unterschied muss ein Bundeskanzler verstehen. Und seine Entscheidungen müssen ihn widerspiegeln.
OpenAI-Chef Sam Altman findet Arbeitsspeicher in Privatrechnern „schrecklich“. Wie praktisch für OpenAI.
Sam Altman hält es für eine schlechte Nutzung globaler Ressourcen, dass Menschen Arbeitsspeicher in ihren eigenen Computern haben, der nicht ständig ausgelastet ist.
Seine Begründung: DRAM sei knapp und werde in privaten Rechnern angeblich nur fünf Prozent der Zeit tatsächlich genutzt.
Diese Aussage ist bemerkenswert. Nicht wegen der Frage, ob sich Rechenkapazitäten effizienter nutzen lassen. Sondern wegen der Interessenlage desjenigen, der sie stellt.
OpenAI gehört zu den Unternehmen, deren massiver Ausbau von KI-Rechenzentren die Nachfrage nach Speicherchips antreibt. Hersteller verlagern Produktionskapazitäten auf besonders profitable Speichertechnologien für KI-Infrastruktur. Gleichzeitig steigen die Preise für Verbraucher, Unternehmen und öffentliche Einrichtungen.
Altman kritisiert also eine Ressourcenknappheit, zu deren Entstehung das Geschäftsmodell seines eigenen Unternehmens wesentlich beiträgt.
Und seine Schlussfolgerung läuft ausgerechnet darauf hinaus, Rechenleistung stärker in zentralisierten Infrastrukturen zu bündeln.
Dabei übersieht er einen entscheidenden Unterschied zwischen technischer Effizienz und digitaler Selbstbestimmung.
Wer KI-Modelle lokal betreibt, kontrolliert seine Daten, seine Hardware und die Verfügbarkeit der Anwendungen. Er ist nicht bei jeder Nutzung auf einen Cloudanbieter angewiesen. Gerade offene KI-Modelle ermöglichen diese Unabhängigkeit.
Natürlich kann zentralisierte Infrastruktur Ressourcen effizienter auslasten. Daraus folgt aber nicht, dass private Hardware eine Fehlallokation ist.
Ungenutzter Arbeitsspeicher ist nicht automatisch verschwendeter Arbeitsspeicher. Er ermöglicht unabhängige Nutzung, lokale Verarbeitung und technische Verfügbarkeit.
Altmans Argument reduziert die Bewertung einer Ressource auf ihre Auslastung. Die gesellschaftlichen und wirtschaftlichen Kosten wachsender Abhängigkeit bleiben dabei außen vor.
Noch problematischer ist seine Behauptung, die „unsichtbare Hand“ des Marktes versage gerade.
Tatsächlich reagieren Hersteller auf die hohe Nachfrage nach KI-Speicher und die Aussicht auf höhere Margen. Dass dadurch andere Marktsegmente unter Druck geraten, ist kein Beweis für ein Versagen von Angebot und Nachfrage.
Es zeigt vielmehr, wie stark die Investitionen weniger KI-Konzerne inzwischen die Verfügbarkeit und Preise grundlegender Computerkomponenten beeinflussen.
Die eigentliche Fehlentwicklung ist nicht, dass Menschen eigene Rechner besitzen. Sie liegt in der zunehmenden Konzentration von Rechenkapazität, Infrastruktur und wirtschaftlicher Entscheidungsmacht.
Für Europa ist diese Entwicklung besonders relevant. Wer lokale KI und offene Technologien wirtschaftlich unattraktiv macht, verstärkt die Abhängigkeit von den großen amerikanischen Cloudplattformen.
Deshalb braucht Europa leistungsfähige eigene Infrastruktur, offene Modelle und die Möglichkeit, KI unabhängig von einzelnen Anbietern zu betreiben.
Sam Altman darf zentralisierte KI für effizienter halten.
Aber die wirtschaftlichen Interessen von OpenAI sind kein Maßstab dafür, wie die weltweiten Computerressourcen verteilt werden sollten.
Und schon gar kein Argument gegen die technologische Selbstbestimmung der Nutzer.
🔗https://www.heise.de/news/Sam-Altman-Privat-genutztes-DRAM-ist-schrecklich-11507338.html
Frankreich will 5,5 Cent pro Gigabyte kassieren. Die großen Techkonzerne sollen zahlen. Aber trifft es am Ende die Falschen?
Die französische Nationalversammlung hat einen Vorschlag angenommen, der Anbieter digitaler Inhalte mit 5,5 Cent pro übertragenem Gigabyte besteuern soll.
Die Begründung: Unternehmen wie Google, Meta, Amazon und Netflix verursachen einen erheblichen Anteil des französischen Datenverkehrs und sollen dafür stärker zur Kasse gebeten werden.
Die erwarteten Einnahmen liegen bei bis zu zehn Milliarden Euro jährlich.
Auf den ersten Blick klingt das nach einem konsequenten Schritt gegen die wirtschaftliche Dominanz amerikanischer Technologiekonzerne.
Bei genauerer Betrachtung ist der Ansatz allerdings problematisch.
Denn besteuert würde nicht die Marktmacht eines Unternehmens, sondern die übertragene Datenmenge.
Ein europäischer Streaminganbieter, ein unabhängiger Cloudservice oder eine Plattform mit offenen Technologien verursacht ebenfalls Datenverkehr. Und müsste nach diesem Modell grundsätzlich ebenfalls zahlen.
Zwar sieht der Vorschlag eine Begrenzung der Steuerlast anhand des Umsatzes vor. Das ändert aber nichts am grundsätzlichen Problem.
Ausgerechnet die französische Regierung warnt davor, dass rund die Hälfte der Steuerlast nicht bei den großen Technologiekonzernen, sondern bei kleineren Anbietern landen könnte.
Damit droht Frankreich genau diejenigen Unternehmen zusätzlich zu belasten, die Europa als Alternativen zu den amerikanischen Plattformen dringend braucht.
Hinzu kommt die Frage, wer die Kosten letztlich trägt.
Große Plattformen können zusätzliche Abgaben über ihre Preise, Werbekunden oder Geschäftspartner weiterreichen. Kleinere Anbieter verfügen häufig über deutlich weniger Spielraum.
Die Steuer könnte deshalb die bestehenden Wettbewerbsverhältnisse sogar verschärfen, statt sie zu korrigieren.
Auch technisch ist der Vorschlag anspruchsvoll. Internetprovider sollen künftig erfassen, welche Datenmengen einzelne Anbieter übertragen, und diese Informationen an die Steuerverwaltung melden.
Zwar soll das ohne Überwachung der Inhalte oder individuellen Nutzer erfolgen. Trotzdem entsteht eine zusätzliche regulatorische Infrastruktur, deren Umsetzung und Kosten kritisch geprüft werden müssen.
Noch ist der Vorschlag kein Gesetz. Die Abstimmung fiel mit elf zu zehn Stimmen denkbar knapp aus. Weitere parlamentarische Schritte stehen aus.
Frankreich hat recht, wenn es die wirtschaftliche Macht der großen Digitalkonzerne stärker regulieren will. Aber eine Steuer auf Datenverkehr ist dafür ein fragwürdiges Instrument.
Wer digitale Souveränität ernst nimmt, muss zwischen marktbeherrschenden Plattformen und unabhängigen europäischen Anbietern unterscheiden.
Entscheidend sollte sein, welche wirtschaftliche Macht ein Unternehmen ausübt, nicht wie viele Gigabyte es überträgt.
Europa braucht eine Regulierung, die Abhängigkeiten reduziert und Wettbewerb ermöglicht. Keine zusätzliche Belastung, die europäische Alternativen möglicherweise noch weiter schwächt.
Donald Trump verliert beide Kammern des Kongresses. Und weist jede Verantwortung von sich.
Die US-Midterms enden mit einer deutlichen Niederlage für Donald Trump. Die Demokraten gewinnen sowohl im Senat als auch im Repräsentantenhaus die Mehrheit zurück und verändern damit die politischen Machtverhältnisse in Washington erheblich.
Besonders bemerkenswert sind die Ergebnisse in traditionell republikanischen Bundesstaaten. In Kansas gewinnen die Demokraten erstmals seit 1932 wieder einen Senatssitz, in Texas erstmals seit mehr als 30 Jahren. Auch in Iowa, North Carolina und South Carolina können sie republikanische Mandate übernehmen.
Trump, der die Zwischenwahlen im Wahlkampf wiederholt zur Abstimmung über seine eigene Politik erklärt hatte, lehnt jede Mitverantwortung ab. Er habe schließlich nicht selbst auf dem Stimmzettel gestanden. Wäre das der Fall gewesen, hätte es seiner Darstellung zufolge einen Erdrutschsieg gegeben.
Gleichzeitig kündigt er an, mit den Demokraten zusammenarbeiten zu wollen.
Die politischen Konsequenzen sind erheblich. Ohne republikanische Mehrheiten in beiden Kammern wird Trump bei Gesetzesvorhaben auf deutlich größeren Widerstand treffen. Auch die parlamentarische Kontrolle seiner Regierung wird gestärkt.
Die Auszählung ist zwar noch nicht überall abgeschlossen, die neuen Mehrheitsverhältnisse stehen jedoch bereits fest.
Für Europa ist dieses Ergebnis zunächst ein gutes Zeichen. Allerdings wäre es ein Fehler, daraus eine grundsätzliche Entwarnung abzuleiten. Insbesondere die europäische Bewegung für digitale Souveränität darf deshalb keinesfalls ad acta gelegt werden. Die strukturellen Abhängigkeiten von amerikanischen Technologieunternehmen bestehen unabhängig von den Mehrheitsverhältnissen im US-Kongress.
🔗https://www.zdfheute.de/politik/ausland/midterms-usa-wahl-kongress-100.html
💚In eigener Sache:
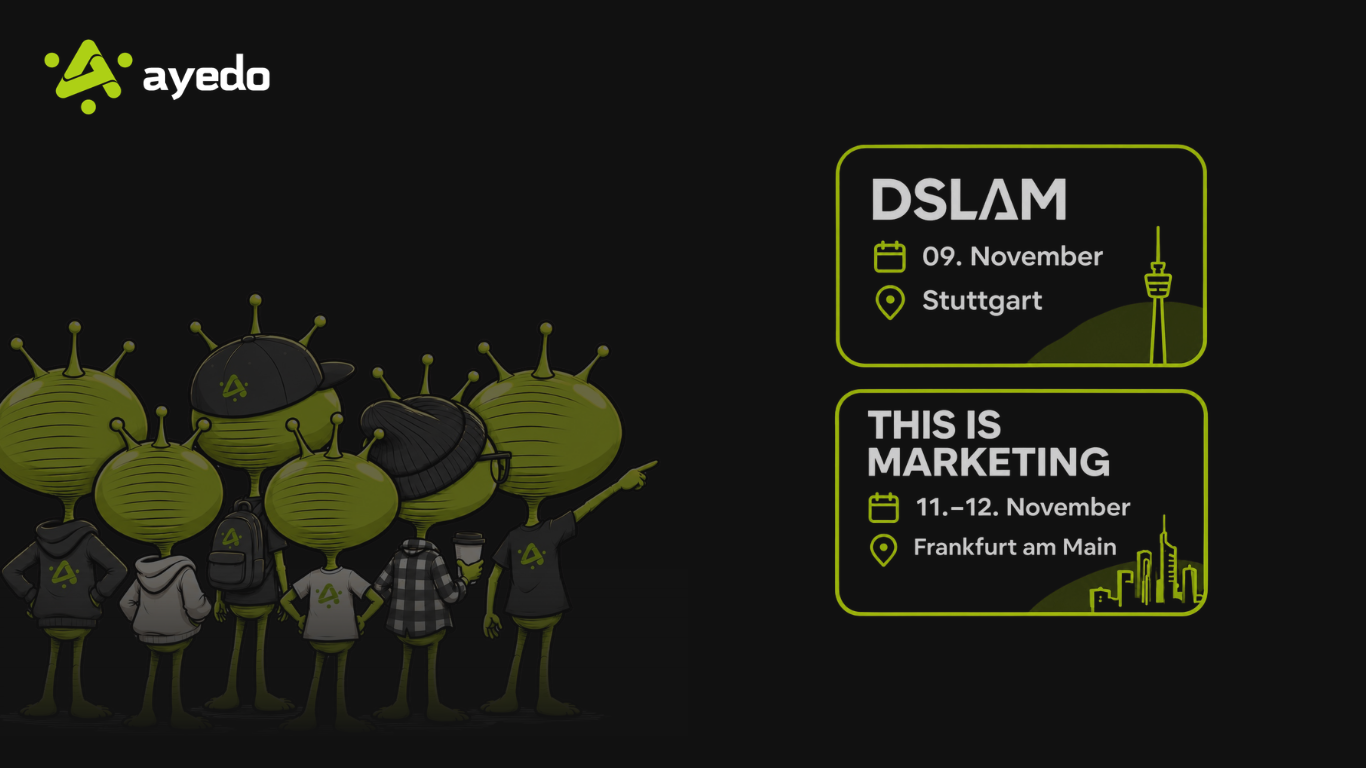
Wo ihr ayedo im November treffen könnt
Im November sind wir auf zwei spannenden Veranstaltungen vertreten. Wir freuen uns auf neue Impulse, interessante Begegnungen und den persönlichen Austausch rund um Technologie, Digitalisierung und Innovation.
09. November | DSLAM – Stuttgart
Der DSLAM bringt IT-Expertinnen und -Experten zusammen und bietet eine etwas andere Bühne für aktuelle Themen aus der IT-Welt. Mit unterhaltsamen Vorträgen, praxisnahen Einblicken und einer lockeren Atmosphäre schafft die Veranstaltung Raum für neue Perspektiven und wertvolle Gespräche.
Mehr erfahren: https://dslam.info
11.–12. November | THIS IS MARKETING – Frankfurt am Main
THIS IS MARKETING zählt zu den großen Veranstaltungen für digitales Marketing im deutschsprachigen Raum. Branchenexperten, Unternehmen und Entscheider kommen zusammen, um sich über aktuelle Trends, innovative Technologien und die Zukunft des digitalen Geschäfts auszutauschen.
Mehr erfahren: https://event.thisismarketing.de
Ihr seid ebenfalls vor Ort?
Wir freuen uns darauf, mit euch ins Gespräch zu kommen – ob über Cloud-Infrastruktur, Kubernetes, digitale Souveränität oder die technologischen Herausforderungen moderner Unternehmen.
Sprecht uns gerne direkt an oder vereinbart vorab einen Termin mit uns.
Wir sehen uns im November!
💡Good News:
Sechs Bundesländer entscheiden sich für Open Source statt Microsoft und Google!
Berlin, Bremen, Hamburg, Hessen, Nordrhein-Westfalen und Rheinland-Pfalz haben sich auf eine gemeinsame Open-Source-Bildungsplattform verständigt. Die technische Grundlage liefert das deutsche Unternehmen Nextcloud, die Cloud-Infrastruktur übernimmt IONOS.
Der vierjährige Rahmenvertrag hat ein maximales Volumen von 67,5 Millionen Euro. Schulen erhalten damit die Möglichkeit, eine europäische Alternative für Dateiablage, gemeinsame Dokumentenbearbeitung, Kommunikation und digitale Zusammenarbeit einzusetzen. Betrieben wird die Plattform ausschließlich in deutschen Rechenzentren.
Das Entscheidende ist nicht allein die Technologie, sondern die Beschaffungspolitik dahinter.
Sechs Bundesländer bündeln ihre Nachfrage und schaffen damit einen relevanten öffentlichen Auftrag für europäische Anbieter. Weitere Länder können sich anschließen. Schleswig-Holstein setzt bereits seit rund zwei Jahren auf Nextcloud.
Gerade im Bildungsbereich ist diese Entscheidung von besonderer Bedeutung. Wer Schülerinnen und Schüler ausschließlich mit Microsoft- oder Google-Produkten ausbildet, fördert langfristig die Bindung an proprietäre Ökosysteme. Technologische Abhängigkeiten entstehen schließlich nicht erst bei der Beschaffung, sondern bereits durch Gewöhnung und fehlende Alternativen.
Bemerkenswert ist auch, dass hier nicht über die theoretische Machbarkeit digitaler Souveränität diskutiert wird. Europäische Unternehmen liefern die konkrete Lösung.
Allerdings verpflichtet der Rahmenvertrag die Schulen nicht zur Nutzung. Ob aus der politischen Entscheidung eine breite Veränderung im Schulalltag wird, hängt deshalb von der tatsächlichen Einführung ab.
Trotzdem ist das eine ausgesprochen gute Nachricht. Denn digitale Souveränität entsteht nicht durch Absichtserklärungen, sondern durch öffentliche Aufträge, mit denen europäische Technologien tatsächlich zum Einsatz kommen.
Genau solche Entscheidungen brauchen wir deutlich häufiger.
🗣️Gastbeitrag:
von Jonathan Boullion, Loopback
Loopback: Eine europäische Cloud-Plattform, die Entwicklung wieder einfacher macht
Wer heute moderne Software entwickelt und betreibt, braucht weit mehr als einen Server. Kubernetes, Datenbanken, Object Storage, Container Registries, Netzwerke und Deployment-Prozesse gehören längst zum Alltag. Das Problem dabei: Häufig stammen diese Dienste von unterschiedlichen Anbietern, mit eigenen Benutzerkonten, Abrechnungen und Verwaltungsoberflächen.
Genau das wollten wir ändern.
Mit Loopback entwickeln wir eine europäische Cloud-Plattform, die die verschiedenen Bausteine moderner Softwareinfrastruktur an einem Ort zusammenführt. Unser Ziel ist es, Entwicklerteams den Rücken freizuhalten, damit sie sich wieder stärker auf das konzentrieren können, was wirklich zählt: gute Software.
Entstanden aus eigener Erfahrung
Hinter Loopback stehen wir drei Gründer Jonathan Bouillon, Philipp Joos und Fabian Peter. Wir beschäftigen uns seit vielen Jahren mit Softwareentwicklung, Cloud-Infrastruktur und dem Betrieb komplexer Anwendungen.
Dabei haben wir immer wieder dieselbe Erfahrung gemacht: Die einzelnen Technologien funktionieren hervorragend, aber ihr Zusammenspiel ist häufig unnötig kompliziert.
Für einen funktionierenden Anwendungsstack müssen verschiedene Dienste integriert, Berechtigungen verwaltet, Deployments automatisiert und Infrastrukturen überwacht werden. Das kostet Zeit, die gerade kleinere Entwicklungsteams oft lieber in ihre eigentlichen Produkte investieren würden.
Aus diesem Gedanken heraus ist Loopback entstanden.
Eine Plattform statt vieler einzelner Dienste
Loopback verbindet Managed Kubernetes, S3-kompatiblen Object Storage, eine Container Registry und automatisierte Deployments in einer gemeinsamen Plattform. Ergänzt wird das Ganze durch DNS-Management und Netzwerkfunktionen.
Alle Dienste lassen sich über einen Account mit einer zentralen Benutzer- und Rechteverwaltung nutzen. Auch die Abrechnung erfolgt gebündelt.
Besonders wichtig ist uns dabei die Offenheit der Plattform. Kubernetes bleibt Kubernetes, S3 bleibt S3. Wir setzen bewusst auf etablierte Standards und Schnittstellen, statt Entwickler in ein proprietäres Ökosystem zu zwingen.
Ein weiterer Unterschied zu vielen klassischen Cloud-Angeboten: Unsere Nutzer können selbst entscheiden, bei welchem unterstützten Infrastrukturprovider und an welchem Standort ihre Anwendungen betrieben werden. Loopback übernimmt die übergreifende Verwaltung und Integration.
Cloud aus Europa, mit europäischen Werten
Digitale Souveränität ist für uns mehr als ein Schlagwort.
Wir möchten zeigen, dass moderne Cloud-Technologie, eine gute Developer Experience und europäische Infrastruktur kein Widerspruch sein müssen.
Loopback wird in Deutschland entwickelt und betrieben. Die zentralen Plattformdienste laufen in Deutschland, während die Nutzer den Infrastrukturstandort ihrer Anwendungen selbst auswählen können.
Auch beim Thema Sicherheit setzen wir auf nachvollziehbare Standards. Loopback ist nach ISO 27001 und ISO 9001 zertifiziert.
Unser Anspruch ist nicht, die nächste geschlossene Cloud-Welt aufzubauen. Wir möchten bestehende Technologien sinnvoll miteinander verbinden und den Zugang zu professioneller Cloud-Infrastruktur vereinfachen.
Unsere neue Website ist online
Mit der Veröffentlichung unserer neuen Website machen wir diesen Ansatz jetzt noch greifbarer.
Auf loopback.cloud stellen wir unsere Plattform, die einzelnen Produkte und konkrete Anwendungsfälle vor. Wir zeigen beispielsweise, wie Entwicklungsteams ihre Anwendungen betreiben, Releases automatisieren und unterschiedliche Cloud-Dienste miteinander kombinieren können.
Auch unsere Preisgestaltung und die Auswahl verschiedener Infrastrukturprovider werden dort transparent dargestellt.
Für uns ist Loopback ein langfristiges Projekt mit einer klaren Vorstellung davon, wie sich Cloud-Infrastruktur in Europa weiterentwickeln sollte: offener, einfacher und unabhängiger.
Wer sich für moderne Softwareentwicklung, Kubernetes oder europäische Cloud-Technologie interessiert, ist herzlich eingeladen, sich unsere Plattform anzuschauen.
Mehr über uns und unsere Plattform gibt es auf loopback.cloud.
📰 Short News:
1. Amutable: Vertrauen ist gut, kryptografische Nachweise sind besser
Amutable Foundation setzt auf Linux-Systeme, die ihren Sicherheitszustand kryptografisch nachweisen können. Über TPM-basierte Messwerte lässt sich überprüfen, ob ein Rechner mit der erwarteten Konfiguration startet – andernfalls kann ihm der Zugang zum Cluster verweigert werden. Ein interessanter Open-Source-Ansatz, der Vertrauen durch technische Überprüfbarkeit ersetzt.
🔗 https://www.heise.de/news/Amutable-Foundations-Linux-das-seinen-Zustand-beweist-11508260.html
2. Apple warnt vor gezielten iPhone-Angriffen auf Bundestag und Regierung
Apple warnt vor gezielten Angriffen auf iPhones im politischen Umfeld von Bundestag und Bundesregierung. Solche Attacken zeigen, wie verwundbar selbst gut geschützte Mobilgeräte gegenüber hoch spezialisierten Angreifern bleiben. Für staatliche Institutionen ist die Sicherheit mobiler Kommunikation längst eine Frage nationaler Sicherheitsinteressen.
3. Cloudflare: 18,2 Millionen DDoS-Angriffe in nur drei Monaten
Cloudflare meldet für das dritte Quartal 2026 rund 18,2 Millionen DDoS-Angriffe auf Netzwerkebene – 38 Prozent mehr als im Vorquartal. Die Zahlen verdeutlichen, wie massiv die Bedrohung für digitale Infrastrukturen inzwischen ist. Leistungsfähige DDoS-Abwehr und widerstandsfähige Netzwerke sind längst grundlegende Voraussetzungen für einen zuverlässigen digitalen Betrieb.
🔗 https://thehackernews.com/2026/10/cloudflare-reports-182-million-network.html
4. Chinesische Hacker setzen KI gegen mehr als 200 Organisationen ein
Mutmaßlich staatlich unterstützte chinesische Hacker setzen laut Bericht das KI-gestützte Framework ARTEX ein, um weltweit mehr als 200 Organisationen anzugreifen. Die Automatisierung ermöglicht es, Angriffe parallel durchzuführen und einzelne Angriffsschritte erheblich zu beschleunigen. Damit wird KI zunehmend auch zum Werkzeug staatlich unterstützter Cyberoperationen.
🔗 https://thehackernews.com/2026/10/chinese-hackers-use-ai-powered-artex-to.html
5. US-Midterms: Rechenzentren verlieren sämtliche Abstimmungen
Bei den US-Zwischenwahlen haben sich die Wähler in bislang 37 von 41 kommunalen Abstimmungen gegen neue Rechenzentren beziehungsweise für strengere Bauvorgaben ausgesprochen. In den übrigen vier Fällen steht die Auszählung noch aus. Besonders deutlich fiel das Ergebnis in Bloomington (Illinois) aus, wo 78 Prozent ein Moratorium für große Rechenzentren befürworteten. Auch mehrere Kommunalpolitiker, die entsprechende Bauprojekte unterstützt hatten, wurden abgewählt.
💬 LinkedIn-Beitrag der Woche:
Dominik Rapacki, CEO von meetergo und CrabClear, beschäftigt sich in seinem aktuellen Beitrag mit der möglichen Einstufung von Amazon Web Services (AWS) und Microsoft Azure als sogenannte Gatekeeper nach dem europäischen Digital Markets Act (DMA).
Obwohl beide Cloud-Anbieter die gesetzlichen Schwellenwerte nicht erfüllen, prüft die EU-Kommission eine entsprechende Einstufung aufgrund ihrer Marktstellung.
Rapacki beschreibt, wie hohe Wechselkosten, technische Verflechtungen und die Abhängigkeit von miteinander verbundenen Diensten den Wechsel zwischen Cloud-Anbietern erschweren.
Er erläutert zudem, welche Verpflichtungen sich aus einer Einstufung als Gatekeeper ergeben könnten, darunter Interoperabilität, das Verbot der Bevorzugung eigener Produkte und die Möglichkeit, Kundendaten zu anderen Anbietern mitzunehmen.
Abschließend stellt er aus seiner Perspektive als Anbieter fest, dass Kunden aufgrund der angebotenen Leistungen bleiben sollten und nicht, weil sie den Anbieter praktisch nicht mehr wechseln können.
☸️Kubernetes-Updates:
Kubernetes will nicht mehr nur den Cluster prüfen. Sondern endlich auch die Anwendungen.
Kubernetes prüft bislang die Konformität seiner Infrastruktur. Ob die darauf laufenden Anwendungen reguläre Wartungsarbeiten oder Cluster-Upgrades zuverlässig überstehen, bleibt dagegen weitgehend den Plattformteams überlassen.
Das soll sich ändern.
Die neu gegründete „Workload Conformance Working Group“ entwickelt einen Standard, um das Laufzeitverhalten von Anwendungen automatisiert zu überprüfen.
Die Probleme sind aus dem Betrieb bekannt: Ein Node-Drain verursacht Unterbrechungen, weil Pod Disruption Budgets fehlen oder Anwendungen nicht korrekt auf Terminierungssignale reagieren. Cluster-Upgrades scheitern an entfernten API-Versionen. Workloads fordern unnötig weitreichende Berechtigungen oder reservieren Ressourcen, die sie nicht nutzen.
Best Practices dafür existieren längst. Ein einheitlicher Prüfstandard fehlt jedoch.
Künftig soll für jede Kubernetes-Minor-Version definiert werden, welche Anforderungen eine konforme Anwendung erfüllen muss.
Die geplanten Tests decken Sicherheit, Ressourcenverbrauch, Ausfallsicherheit, Netzwerk, Storage, API-Nutzung und Observability ab.
Dabei gelten klare Grenzen: Jede Anforderung muss objektiv durch eine Test-Binary überprüfbar sein. Die interne Geschäftslogik bleibt außen vor. Bestimmte Paketformate wie Helm-Charts oder externe Security-Scanner werden nicht vorgeschrieben.
Getragen wird die Initiative von SIG Apps und SIG Architecture. Welche Anforderungen tatsächlich aufgenommen werden, ist noch offen.
Eine erste stabile Spezifikation samt Tests wird in zwei bis drei Kubernetes-Release-Zyklen erwartet.
Bis dahin sucht die Arbeitsgruppe praktische Erfahrungen aus Wartungsfenstern und Entwickler, die frühe Versionen des Testwerkzeugs ausprobieren.
Der Ansatz ist sinnvoll: Statt dieselben Prüfungen vor jedem Upgrade manuell zu wiederholen, sollen Plattformteams das Laufzeitverhalten ihrer Workloads künftig anhand einheitlicher Kriterien testen können.
😄Meme der Woche: